Blog
Herramientas SaaS de pruebas de phishing para el cumplimiento normativo: lo que los compradores deberían preguntar realmente
La mayoría de las guías de compra de esta categoría comparan plantillas y tasas de clics. Eso no es lo que buscan los auditores, y tampoco es por lo que queremos que los compradores nos evalúen.
Elegir un proveedor de pruebas de phishing: un plan piloto de 30 días para simulaciones de phishing seguras y con bajos costes
Una guía práctica y centrada en la seguridad para elegir un proveedor de pruebas de phishing que sea fácil de poner a prueba, defendible ante las partes interesadas y diseñado para una mejora repetible de la seguridad.
Concienciación sobre seguridad según la norma ISO 27001: dónde encajan las simulaciones de phishing en el anexo A 6.3
La norma ISO 27001 no exige una plataforma de phishing, pero unas simulaciones de phishing bien gestionadas pueden hacer que los controles de concienciación sean más medibles, repetibles y fáciles de defender durante las revisiones.
Por qué los correos electrónicos de simulación de phishing van a parar a la carpeta de spam (y cómo solucionarlo sin debilitar la seguridad)
La ubicación en la bandeja de entrada no es una métrica de vanidad. Es la diferencia entre medir el comportamiento humano y medir los errores en el flujo de correo.
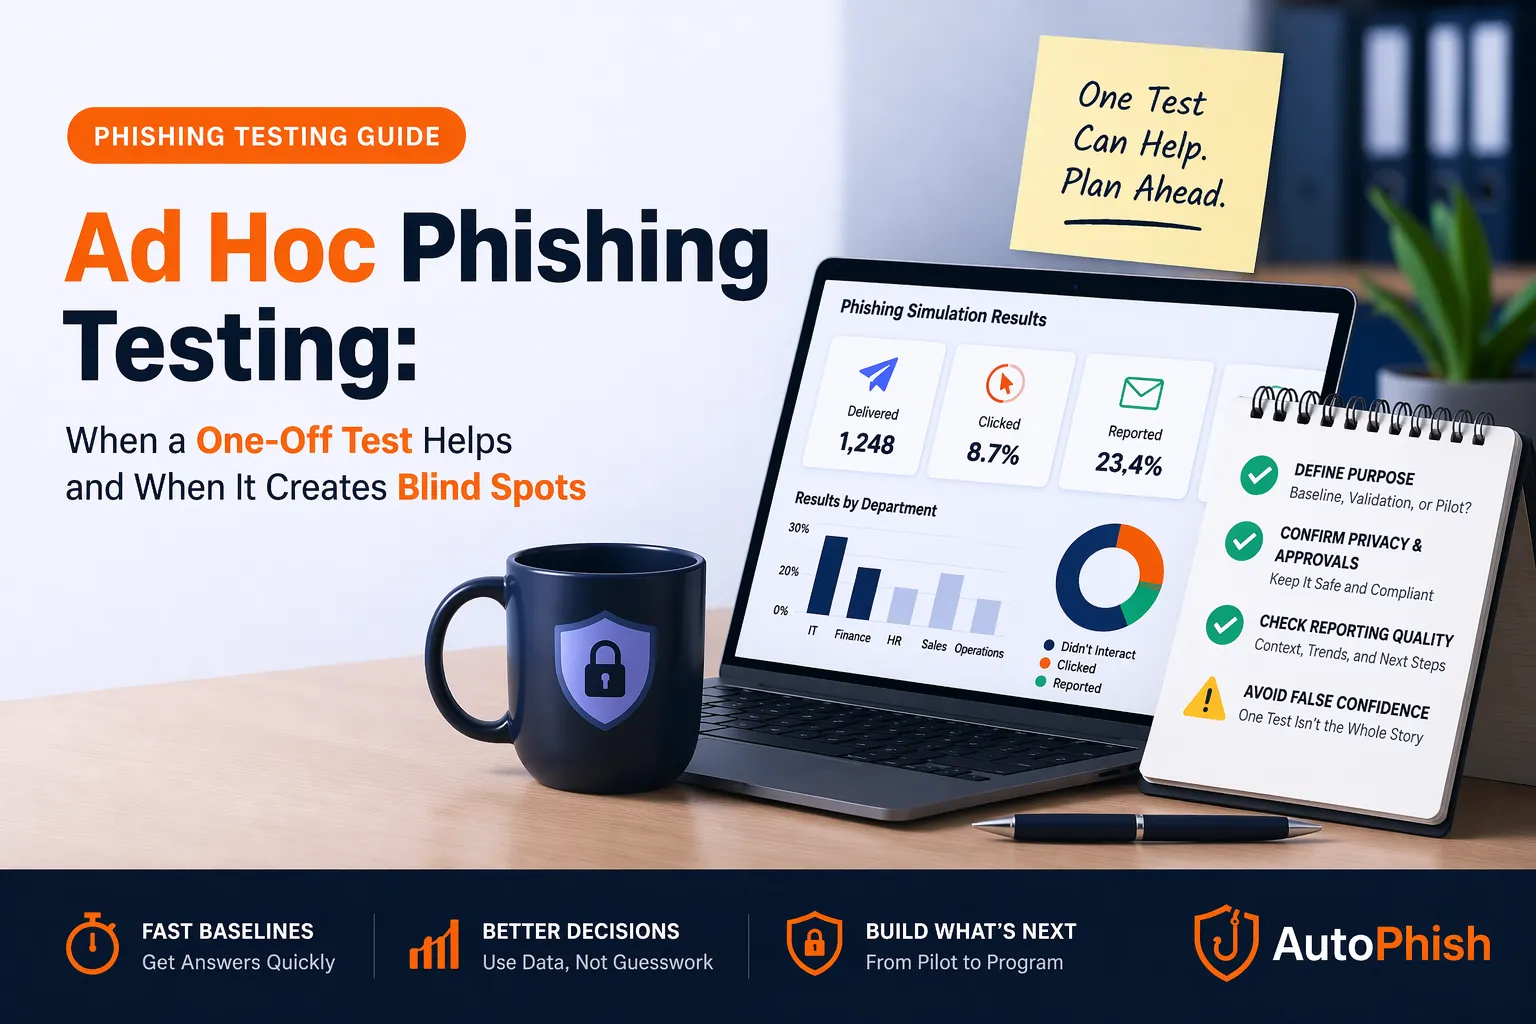
Pruebas de phishing ad hoc: cuándo son útiles las simulaciones puntuales... y cuándo necesitas un programa de verdad
Una guía práctica sobre cuándo son útiles las pruebas de phishing ad hoc, en qué se quedan cortas y qué hay que buscar en una plataforma.
Servicios de phishing simulado: lo que los equipos de seguridad deberían exigir (seguridad, privacidad y pruebas)
«Phishing simulado» suena sencillo hasta que intentas ejecutarlo como un programa real en lugar de una campaña puntual.
Plataformas de simulación de phishing para empresas medianas: qué comparar en 2026 (sin crear riesgos)
Compara AutoPhish, Microsoft, Hoxhunt, KnowBe4, usecure, PhishingBox y las opciones de código abierto en cuanto a carga de trabajo, canales, formación y generación de informes.
Herramientas de simulación de phishing integradas frente a plataformas dedicadas: qué deberían elegir los equipos de seguridad
Una comparación práctica para equipos de seguridad a los que les importan los informes, el control y los resultados.
Informes de simulación de phishing: 12 características que los equipos de seguridad deberían comparar (paneles de control, métricas y pruebas de auditoría)
SPF, DKIM, DMARC y permutaciones de dominios: los fundamentos de la seguridad del correo electrónico que los atacantes aprovechan
El correo electrónico sigue siendo la vía de acceso más fácil a la mayoría de las empresas, ya que los atacantes no necesitan hackear servidores si pueden suplantar de forma convincente a un remitente de confianza. En las brechas de seguridad del mundo real, el «factor humano» aparece una y otra vez, y el phishing sigue siendo una vía de acceso inicial dominante.
Ejecute su primera prueba de phishing en 10 minutos.
Regístrate gratis, sin tarjeta de crédito. Prueba Pro gratis durante 7 días cuando estés listo.