Blog
Sensibilisation à la sécurité ISO 27001 : où se situent les simulations de phishing dans l’annexe A 6.3
ISO 27001 n’exige pas de plateforme de phishing, mais des simulations de phishing bien menées peuvent rendre les contrôles de sensibilisation plus mesurables, reproductibles et plus faciles à justifier lors des audits.
Pourquoi les e-mails de simulation de phishing atterrissent-ils dans les spams (et comment y remédier sans affaiblir la sécurité)
Le placement en boîte de réception n’est pas un indicateur de vanité. C’est la différence entre mesurer le comportement humain et mesurer les erreurs de circulation des e-mails.
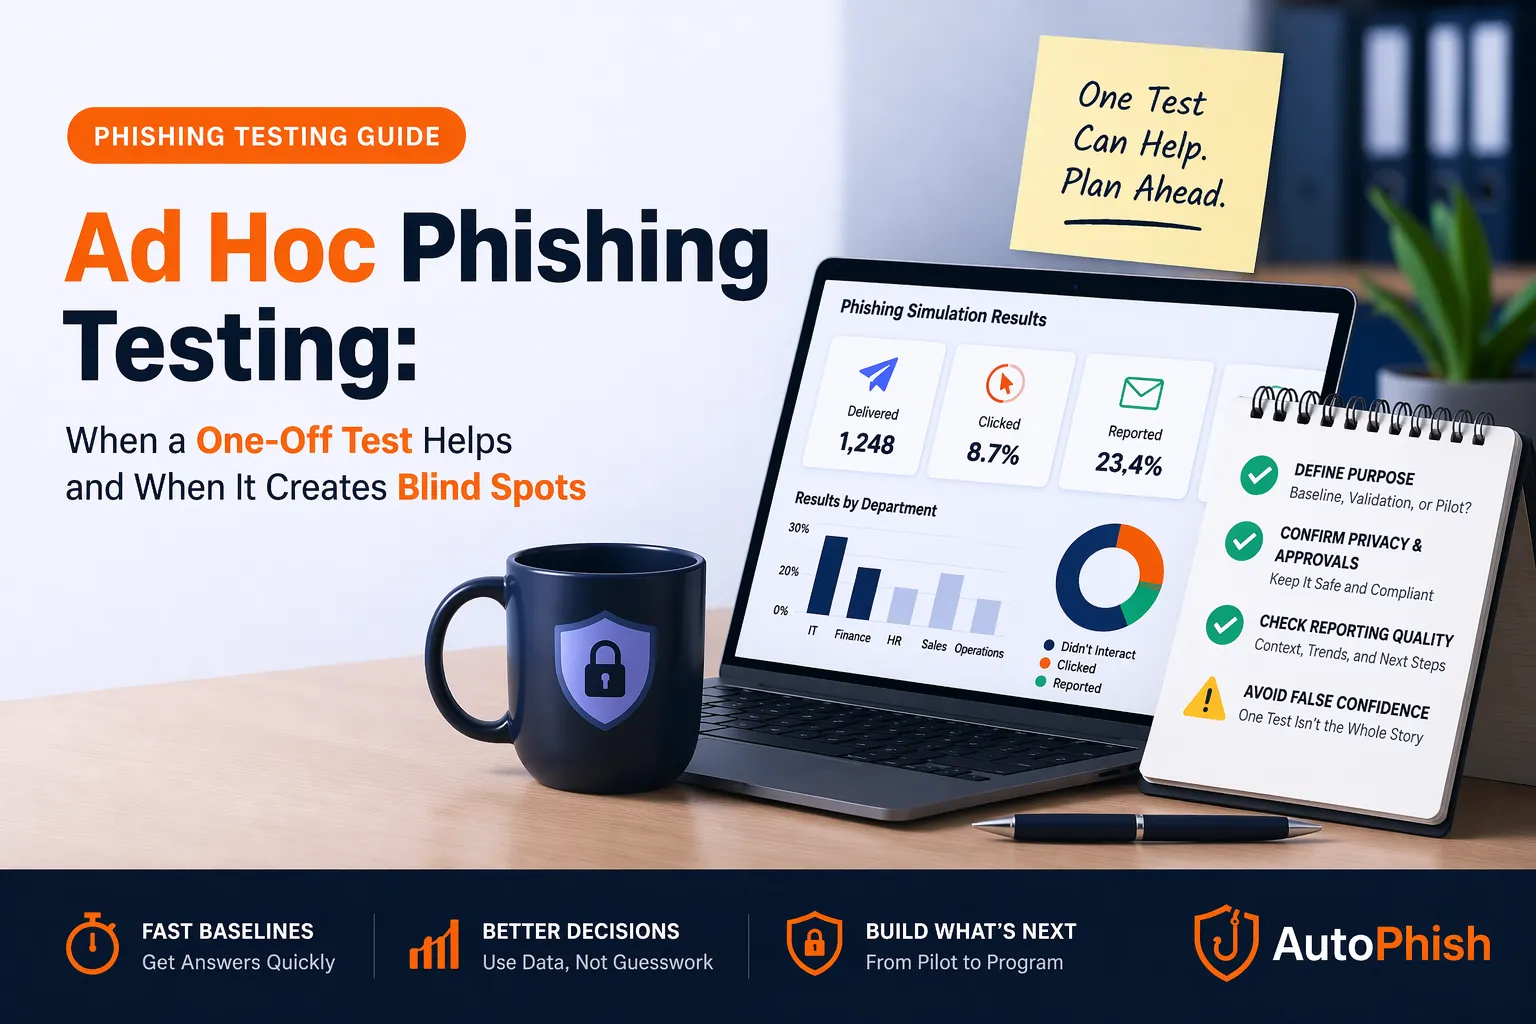
Tests de phishing ad hoc : quand des simulations ponctuelles aident — et quand il vous faut un véritable programme
Un guide pratique sur les cas où les tests de phishing ad hoc sont utiles, leurs limites et les critères à rechercher dans une plateforme.
Services de phishing simulé : ce que les équipes de sécurité devraient exiger (sécurité, confidentialité et preuves)
« Le phishing simulé » paraît simple, jusqu’au moment où l’on essaie de le mettre en place comme un véritable programme plutôt que comme une campagne ponctuelle.
Plateformes de simulation de phishing pour les entreprises de taille intermédiaire : que comparer en 2026 (sans créer de risque)
Outils de simulation de phishing intégrés vs plateformes dédiées : que doivent choisir les équipes de sécurité
Une comparaison pratique pour les équipes de sécurité qui se soucient du reporting, du contrôle et des résultats.
Alternative à GoPhish en 2026 : simulations de phishing plus sûres, sans utiliser une boîte à outils d’attaque
Étude commerciale / sélection de solution pour des simulations de phishing et une formation à la sensibilisation à la sécurité
Rapportage de simulation de phishing : 12 fonctionnalités que les équipes de sécurité devraient comparer (tableaux de bord, métriques et preuves d’audit)
SPF, DKIM, DMARC et permutations de domaine : les fondamentaux de la sécurité des e-mails que les attaquants exploitent
L’e-mail reste encore le moyen le plus simple d’entrer dans la plupart des entreprises — car les attaquants n’ont pas besoin de pirater des serveurs s’ils peuvent se faire passer de manière convaincante pour un expéditeur de confiance. Dans les compromissions réelles, le « facteur humain » revient sans cesse, et le phishing demeure une voie d’accès initiale dominante.
Tendances du phishing en 2026 : ce qui change vraiment (et ce qui ne change pas)
Découvrez les principales tendances du phishing pour 2026 — deepfakes IA, mobile/QR, abus de consentement SaaS et infrastructures de confiance. Des défenses pratiques pour les PME.
Lancez votre premier test de phishing en 10 minutes.
Inscrivez-vous gratuitement — sans carte bancaire. Essayez l'offre Pro gratuitement pendant 7 jours quand vous serez prêt.