Nouveau sur le Nextcloud App Store

Simulation de phishing Nextcloud, toujours à jour toute seule

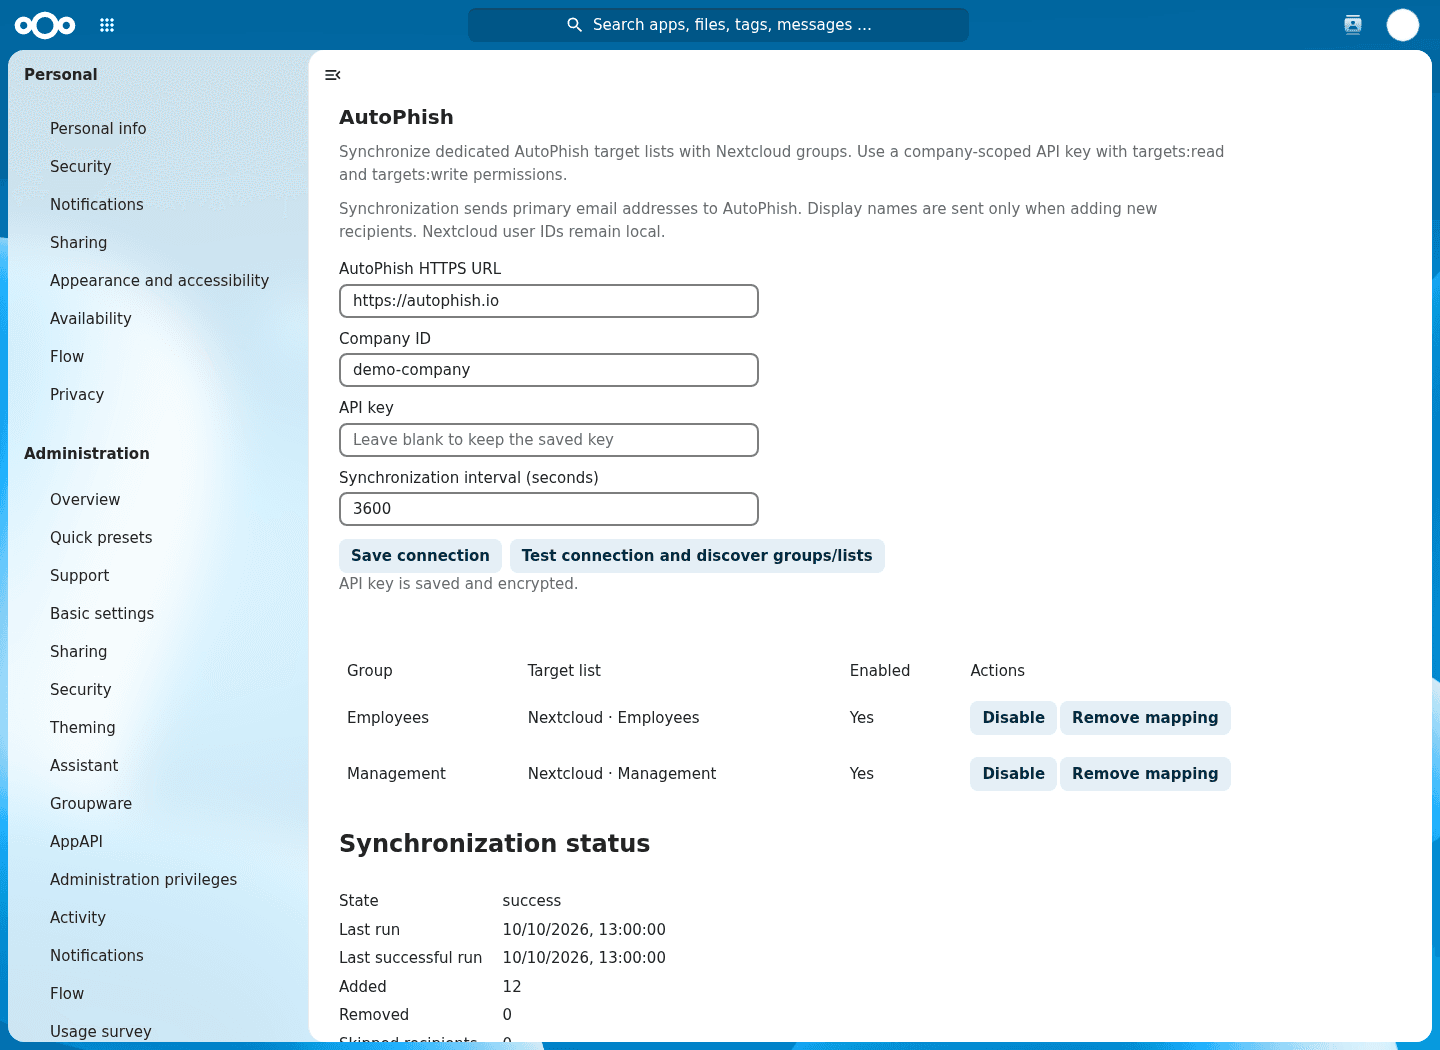
Paramètres d'administration d'AutoPhish dans Nextcloud avec la connexion API et les groupes Nextcloud associés aux listes de cibles AutoPhish

Installez l'app AutoPhish sur votre serveur Nextcloud, associez vos groupes et lancez des simulations de phishing réalistes avec formation de sensibilisation intégrée. Les nouveaux arrivants sont couverts automatiquement, les départs sont retirés, et plus personne ne touche à un fichier CSV.

Vous avez choisi Nextcloud pour garder le contrôle. Votre sensibilisation doit suivre ce choix.

Les organisations adoptent Nextcloud parce qu'elles veulent maîtriser leurs données et leur infrastructure. Pourtant, la plupart des outils de simulation de phishing partent du principe que vous utilisez Microsoft 365 ou Google Workspace, et laissent tous les autres exporter leurs listes d'utilisateurs à la main. Ces listes sont périmées en quelques semaines : les nouveaux collègues ne sont jamais testés, les personnes parties reçoivent encore des simulations, et les rapports ne reflètent plus votre organisation réelle. AutoPhish comble ce manque grâce à une intégration native à Nextcloud : vos tests de phishing atteignent toujours les personnes qui font réellement partie de votre équipe.
Opérationnel en trois étapes

  1. Installer l'app

    Installez « AutoPhish: Phishing Simulation & Training » depuis le Nextcloud App Store, via la gestion des applications. Elle est compatible avec Nextcloud 32 à 35.

  2. Connecter AutoPhish

    Créez dans AutoPhish une clé API avec les portées targets:read et targets:write, puis saisissez-la avec l'ID de votre entreprise sous Paramètres d'administration → AutoPhish.

  3. Associer les groupes et lancer

    Associez chaque groupe Nextcloud à sa propre liste de cibles AutoPhish. Une fois la première synchronisation terminée, lancez vos campagnes et consultez les résultats dans AutoPhish.

Conçu pour les administrateurs Nextcloud

Synchronisation groupe-liste

Associez chaque groupe Nextcloud à une liste de cibles AutoPhish dédiée : créez une nouvelle liste directement depuis Nextcloud ou reliez une liste existante. Services, sites et équipes deviennent des audiences de simulation prêtes à l'emploi.

Synchronisation planifiée ou à la demande

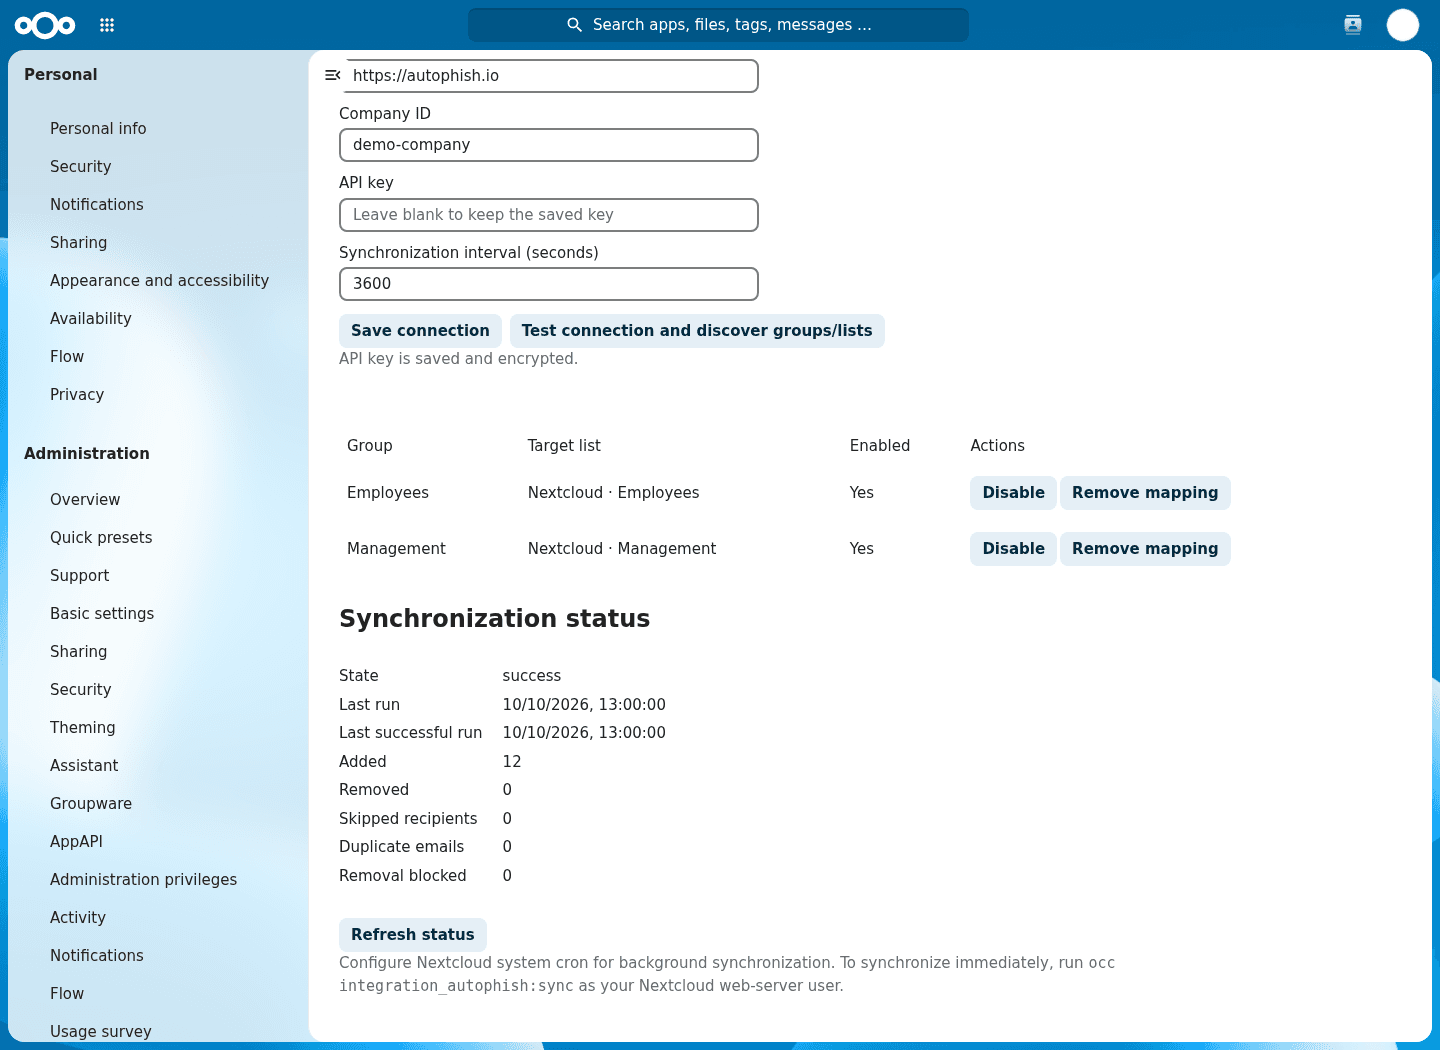
Choisissez un intervalle de synchronisation de 5 minutes à 24 heures via les tâches de fond de Nextcloud, ou déclenchez-la manuellement avec une commande occ. Dernière exécution, dernier succès et nombre de membres sont visibles dans les paramètres d'administration.

Sécurisé par conception

Les appartenances obsolètes ne sont supprimées qu'après des lectures complètes et des ajouts vérifiés. Des lectures échouées ou des adresses invalides bloquent les suppressions au lieu de vider une liste, et l'app ne supprime jamais de cibles à l'échelle de l'entreprise.

Données minimales, identifiants chiffrés

Seules les adresses e-mail principales et, pour les nouveaux destinataires, les noms d'affichage quittent votre serveur. Les ID d'utilisateurs et de groupes restent dans Nextcloud, il n'y a aucune télémétrie, et la clé API est chiffrée avec le service de chiffrement de Nextcloud.

Vos utilisateurs Nextcloud, toute la plateforme AutoPhish

L'app Nextcloud tient vos destinataires à jour. Tout le reste se passe dans AutoPhish, la plateforme automatisée de simulation de phishing et de sensibilisation à la sécurité pour les équipes qui veulent des résultats sans charge d'administration.

  • E-mails de phishing générés par IA, adaptés à votre secteur, à votre langue et aux services que votre équipe utilise réellement
  • Campagnes entièrement automatisées, exécutées selon un calendrier sans effort manuel
  • Micro-formation immédiate dès qu'une personne clique sur un lien de phishing simulé
  • Simulations de smishing par SMS et de quishing par QR code sur la même plateforme
  • Rapports et tendances clairs pour la direction, les auditeurs et les preuves de conformité NIS2
  • Mode anonyme pour les organisations soumises à un comité social et économique ou à des exigences strictes de confidentialité
État de la synchronisation AutoPhish dans Nextcloud avec la dernière exécution, le dernier succès et le nombre de membres par groupe associé

Souveraineté des données, de bout en bout

Nextcloud garde vos fichiers sous votre contrôle, AutoPhish garde votre programme de sensibilisation dans l'UE. Nos serveurs sont hébergés en Allemagne, toutes les données sont traitées dans l'UE et nous signons des DPA sur demande. L'app Nextcloud elle-même est open source sous licence AGPL : vos administrateurs peuvent donc examiner précisément ce qu'elle envoie avant de l'activer.

FAQ sur la simulation de phishing Nextcloud

Que fait l'app AutoPhish pour Nextcloud ?
Elle maintient les listes de cibles AutoPhish synchronisées avec les groupes Nextcloud sélectionnés. Vous associez chaque groupe à sa propre liste de cibles, et l'app ajoute les nouveaux membres et retire les personnes qui ont quitté le groupe, selon un calendrier ou à la demande. La création des campagnes, l'envoi des e-mails, la formation et les rapports se font dans AutoPhish.
Quelles versions de Nextcloud sont prises en charge ?
L'app prend en charge Nextcloud 32 à 35 avec PHP 8.3 ou plus récent. Installez-la depuis la gestion des applications de votre instance Nextcloud, via le Nextcloud App Store.
Quelles données l'app envoie-t-elle à AutoPhish ?
Uniquement ce dont une simulation de phishing a besoin : les adresses e-mail principales des membres des groupes que vous sélectionnez et, pour les destinataires nouvellement ajoutés, leurs noms d'affichage. Les ID d'utilisateurs Nextcloud, les ID de groupes et votre configuration restent sur votre serveur, et l'app n'effectue ni export plus large de l'annuaire ni télémétrie.
L'app envoie-t-elle des e-mails de phishing depuis mon serveur Nextcloud ?
Non. L'app se contente de synchroniser les destinataires. AutoPhish envoie les e-mails de phishing simulés, suit les résultats et dispense la formation : votre serveur Nextcloud n'est donc pas sollicité par le trafic des campagnes.
Ai-je besoin d'un compte AutoPhish ?
Oui. Il vous faut une entreprise AutoPhish, son ID d'entreprise et une clé API avec les portées targets:read et targets:write. Vérifiez les domaines e-mail de vos destinataires dans AutoPhish avant la première synchronisation. Vous pouvez commencer gratuitement.
L'app Nextcloud est-elle open source ?
Oui. L'app est publiée sous licence AGPL-3.0-or-later et son code source est disponible sur GitHub : vous pouvez ainsi vérifier précisément comment elle traite vos données.

Lancez votre premier test de phishing en 10 minutes.

Inscrivez-vous gratuitement — sans carte bancaire. Essayez l'offre Pro gratuitement pendant 7 jours quand vous serez prêt.