Sinhronizacija grupe i liste
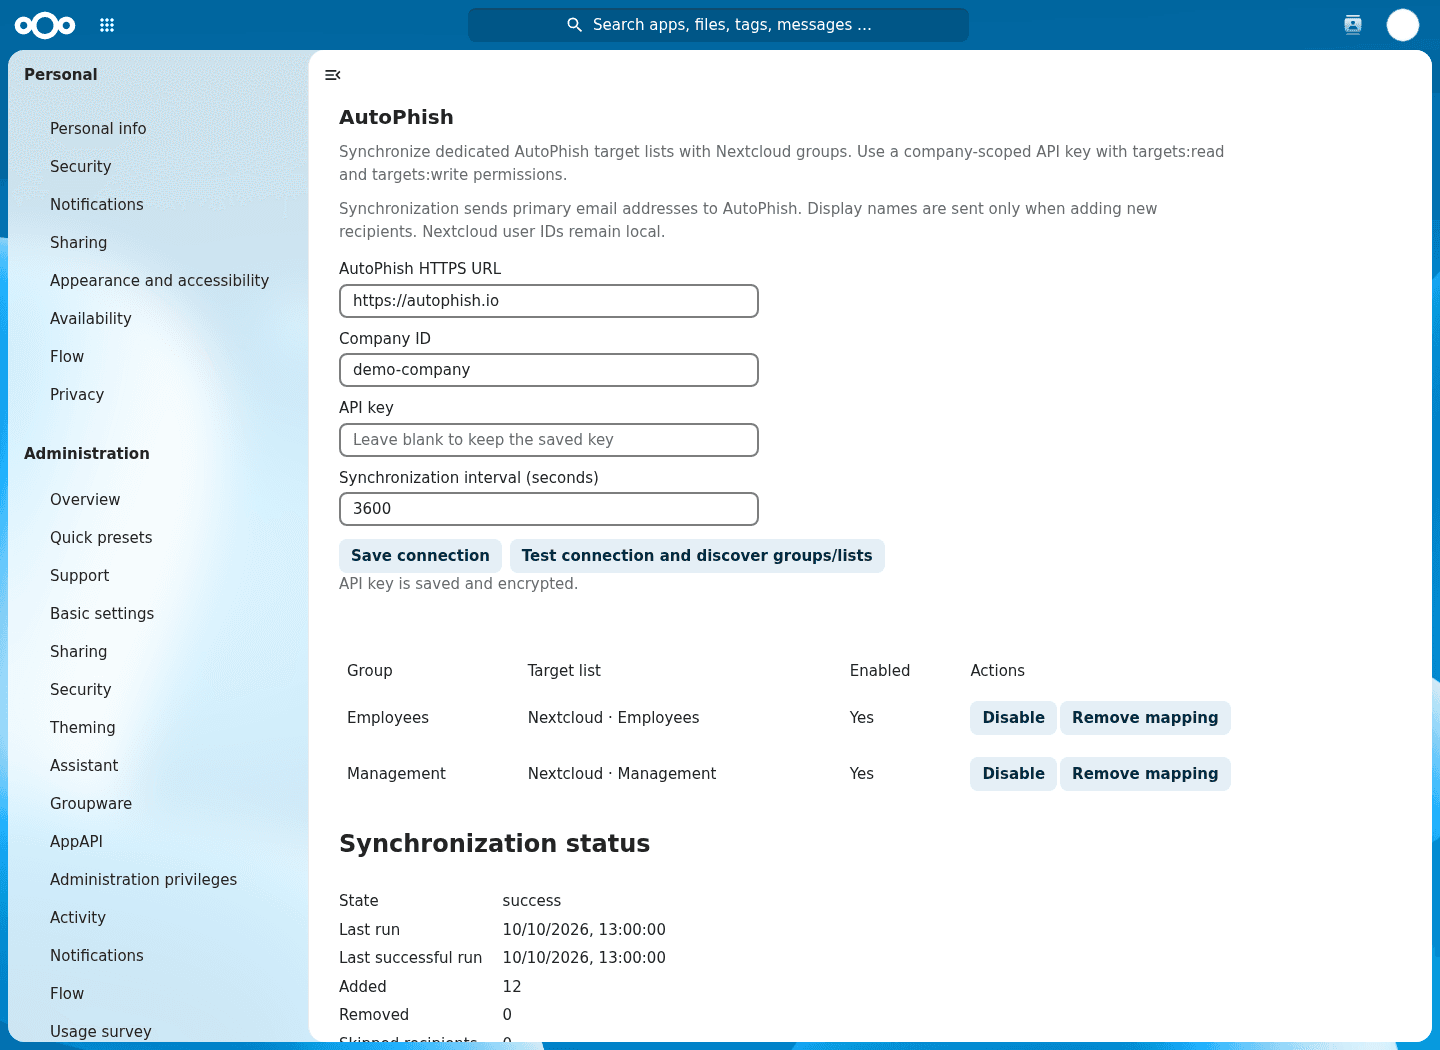
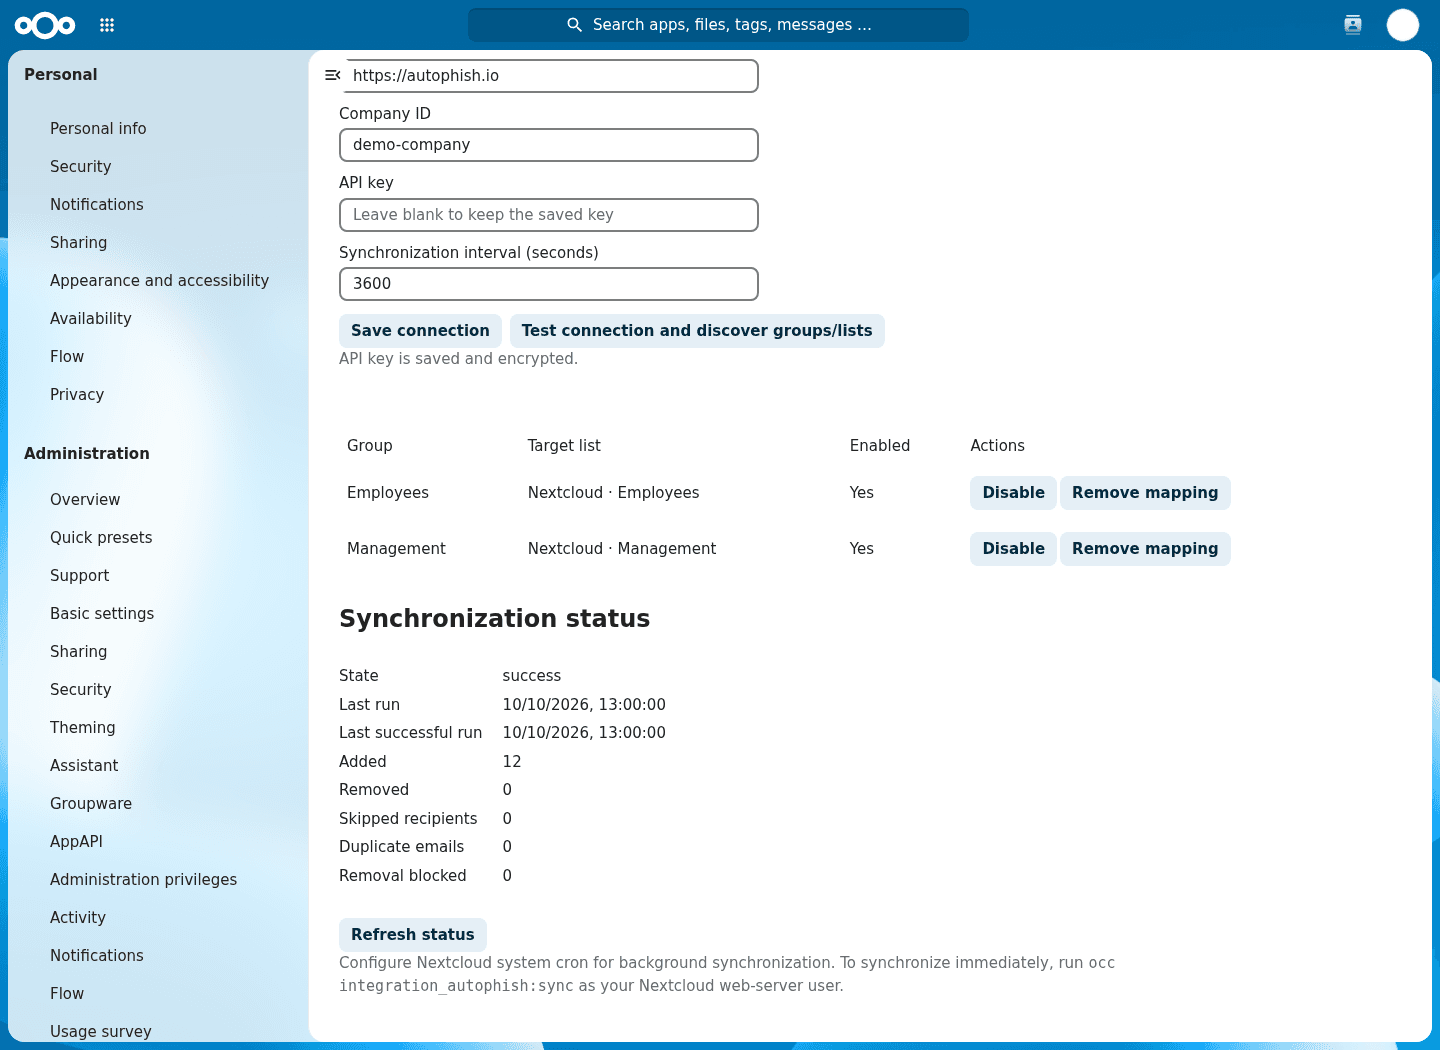
Mapirajte svaku Nextcloud grupu na namensku AutoPhish listu meta — napravite novu listu direktno iz Nextcloud-a ili povežite postojeću. Odeljenja, lokacije i timovi postaju gotova publika za simulacije.
Instalirajte AutoPhish aplikaciju na svoj Nextcloud server, mapirajte grupe i pokrećite realistične simulacije phishinga sa ugrađenom obukom o bezbednosnoj svesti. Novi zaposleni su pokriveni automatski, oni koji odlaze ispadaju sa liste, a CSV više niko ne dira.
Organizacije koriste Nextcloud jer žele da poseduju svoje podatke i svoju infrastrukturu. Ipak, većina alata za simulaciju phishinga pretpostavlja Microsoft 365 ili Google Workspace i ostavlja sve ostale da ručno izvoze liste korisnika. Te liste zastare za nekoliko nedelja: novi kolege nikada ne budu testirani, ljudi koji su otišli i dalje primaju simulacije, a izveštaji prestaju da odražavaju vašu stvarnu organizaciju. AutoPhish zatvara taj jaz nativnom Nextcloud integracijom, tako da vaši phishing testovi uvek stižu do ljudi koji su zaista u vašem timu.
Instalirajte „AutoPhish: Phishing Simulation & Training“ iz Nextcloud App Store-a preko administracije aplikacija. Podržava Nextcloud od verzije 32 do 35.
Kreirajte API ključ sa opsezima targets:read i targets:write u AutoPhish-u, a zatim ga unesite zajedno sa ID-jem kompanije u Podešavanja administracije → AutoPhish.
Mapirajte svaku Nextcloud grupu na zasebnu AutoPhish listu meta. Kada se prva sinhronizacija završi, pokrećite kampanje i pregledajte rezultate u AutoPhish-u.
Mapirajte svaku Nextcloud grupu na namensku AutoPhish listu meta — napravite novu listu direktno iz Nextcloud-a ili povežite postojeću. Odeljenja, lokacije i timovi postaju gotova publika za simulacije.
Izaberite interval sinhronizacije od 5 minuta do 24 sata preko Nextcloud pozadinskih zadataka ili pokrenite sinhronizaciju ručno pomoću occ komande. Poslednje pokretanje, poslednji uspeh i broj članova vidljivi su u administratorskim podešavanjima.
Zastareli članovi se uklanjaju tek nakon potpunog čitanja i provere dodavanja. Neuspela čitanja ili nevažeće adrese blokiraju uklanjanje umesto da isprazne listu, a aplikacija nikada ne briše mete na nivou cele kompanije.
Vaš server napuštaju samo primarne adrese e-pošte i, za nove primaoce, prikazna imena. ID-jevi korisnika i grupa ostaju u Nextcloud-u, nema telemetrije, a API ključ se šifruje Nextcloud kripto servisom.
Nextcloud aplikacija drži vaše primaoce ažurnim. Sve ostalo se odvija u AutoPhish-u — platformi za automatizovanu simulaciju phishinga i obuku o bezbednosnoj svesti za timove koji žele rezultate bez administrativnog opterećenja.
Nextcloud drži vaše datoteke pod vašom kontrolom — AutoPhish drži vaš program svesti u EU. Naši serveri su hostovani u Nemačkoj, svi podaci se obrađuju u EU, a DPA potpisujemo na zahtev. Sama Nextcloud aplikacija je otvorenog koda pod AGPL licencom, tako da vaši administratori mogu da provere šta tačno šalje pre nego što je uključe.
Pogledajte kako AutoPhish automatizuje realistične simulacije phishinga od početka do kraja.
Saznajte višeKursevi o bezbednosnoj svesti i mikro-obuka za svakog zaposlenog.
Saznajte višePokrećite simulacije bez otkrivanja rezultata pojedinačnih zaposlenih.
Saznajte višeDokazi za NIS2, DORA i ISO 27001 revizije.
Saznajte višeBesplatna registracija — bez kreditne kartice. Probaj Pro 7 dana besplatno kada budeš spreman.