Blog
Γιατί τα email προσομοίωσης phishing καταλήγουν στο spam (και πώς να το διορθώσετε χωρίς να αποδυναμώσετε την ασφάλεια)
Η τοποθέτηση στο Inbox δεν είναι μια μετρήσιμη παράμετρος. Είναι η διαφορά μεταξύ της μέτρησης της ανθρώπινης συμπεριφοράς και της μέτρησης των λαθών στη ροή των μηνυμάτων.
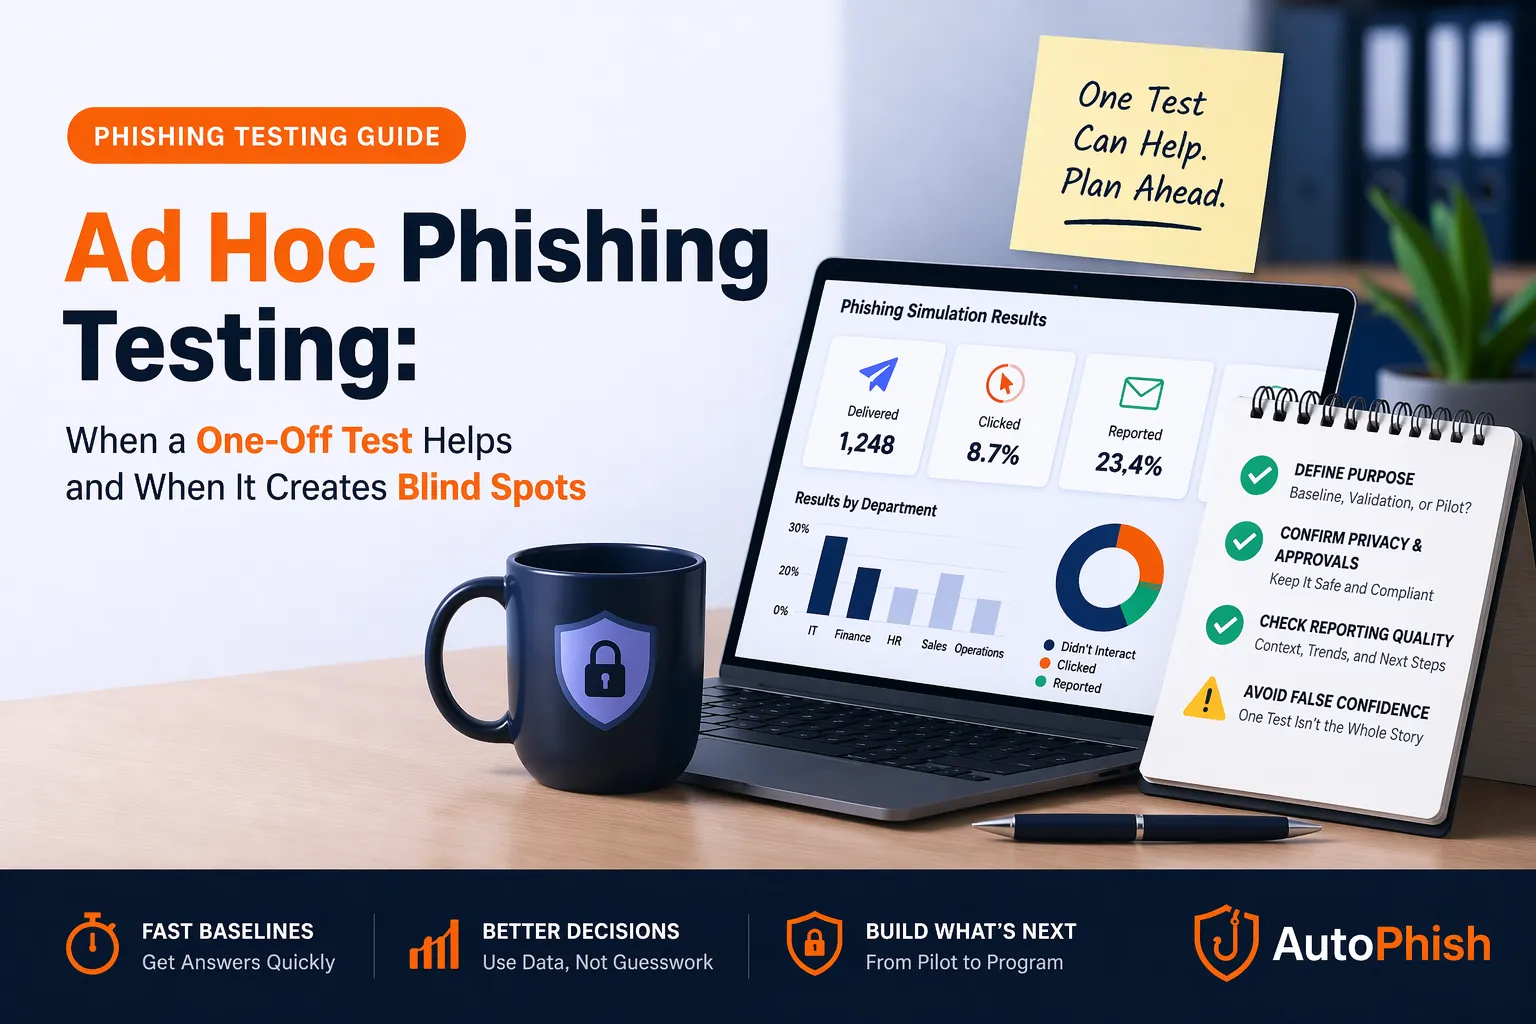
Ad Hoc Phishing Testing: Πότε βοηθούν οι μεμονωμένες προσομοιώσεις — και πότε χρειάζεστε ένα πραγματικό πρόγραμμα
Ένας πρακτικός οδηγός για το πότε βοηθούν οι ad hoc δοκιμές phishing, πού υστερούν και τι πρέπει να αναζητήσετε σε μια πλατφόρμα.
Υπηρεσίες προσομοίωσης phishing: Τι πρέπει να απαιτούν οι ομάδες ασφαλείας (ασφάλεια, προστασία της ιδιωτικής ζωής και αποδεικτικά στοιχεία)
Το «Simulated phishing» ακούγεται απλό, μέχρι να προσπαθήσετε να το εκτελέσετε ως πραγματικό πρόγραμμα και όχι ως μια μεμονωμένη καμπάνια.
Πλατφόρμες προσομοίωσης phishing για μεσαίες επιχειρήσεις: Τι πρέπει να συγκρίνετε το 2026 (χωρίς να δημιουργείτε κίνδυνο)
Συγκρίνετε τα AutoPhish, Microsoft, Hoxhunt, KnowBe4, usecure, PhishingBox και τις επιλογές ανοιχτού κώδικα ως προς τον φόρτο εργασίας, τα κανάλια, την εκπαίδευση και την υποβολή αναφορών.
Ομαδοποιημένα εργαλεία προσομοίωσης phishing έναντι εξειδικευμένων πλατφορμών: Τι πρέπει να επιλέξουν οι ομάδες ασφάλειας
Μια πρακτική σύγκριση για ομάδες ασφάλειας που ενδιαφέρονται για την αναφορά, τον έλεγχο και τα αποτελέσματα.
Αναφορές προσομοίωσης phishing: 12 χαρακτηριστικά που πρέπει να συγκρίνουν οι ομάδες ασφαλείας (πίνακες ελέγχου, μετρήσεις και αποδεικτικά στοιχεία ελέγχου)
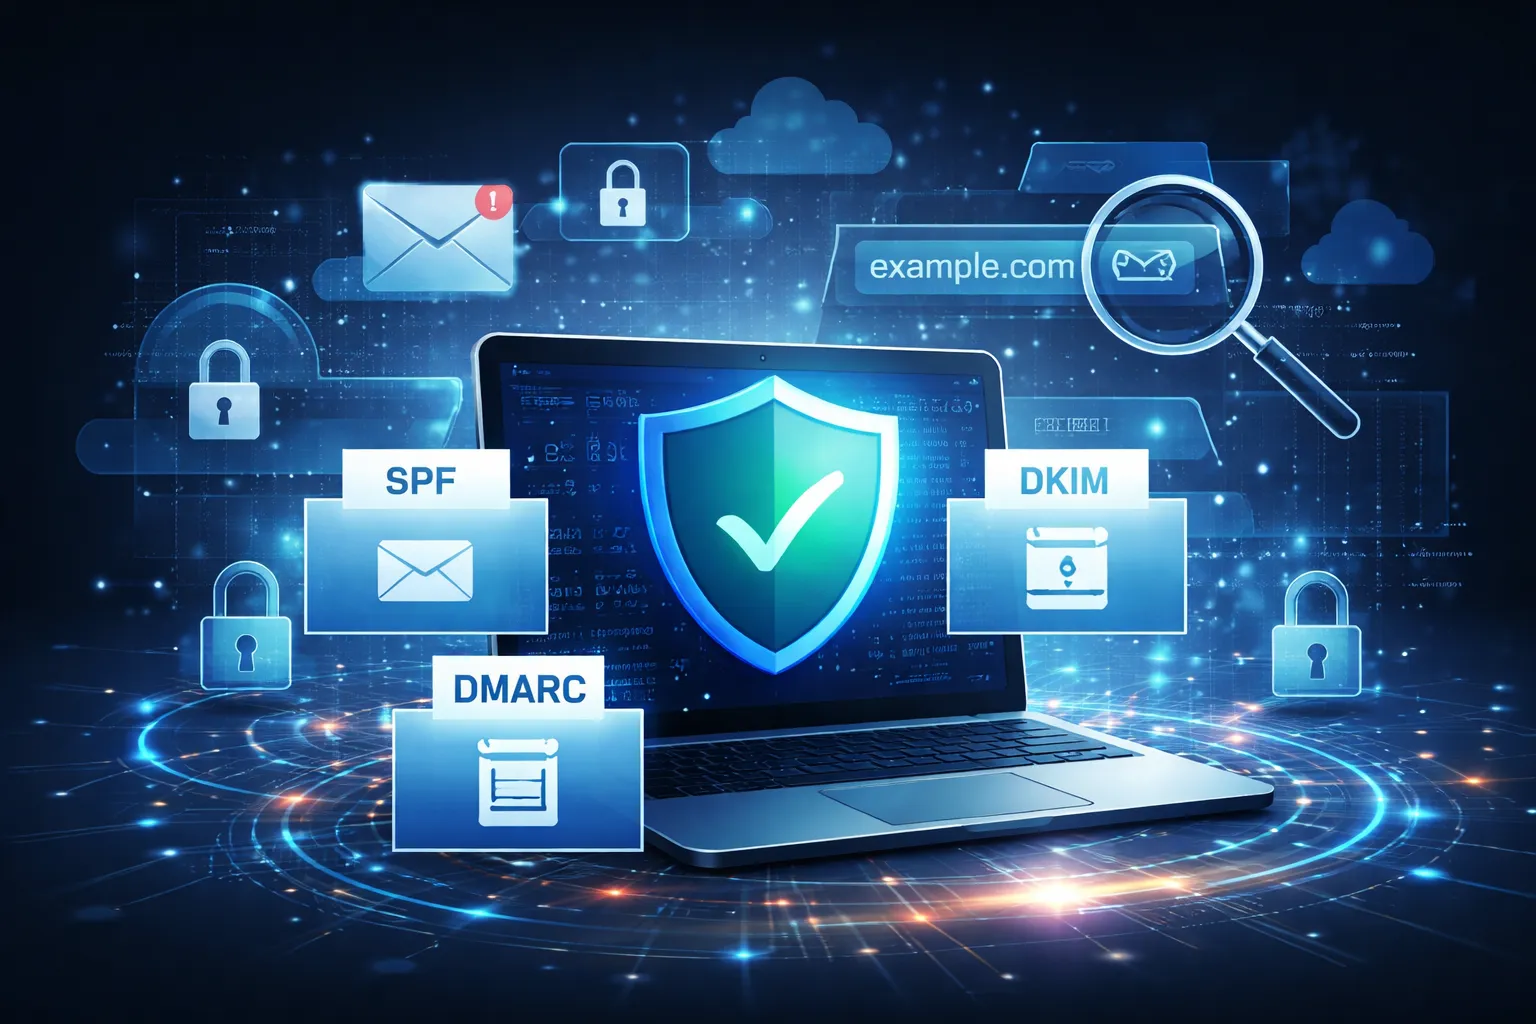
SPF, DKIM, DMARC & Παραλλαγές Τομέα: Τα βασικά της ασφάλειας email που εκμεταλλεύονται οι επιτιθέμενοι
Το ηλεκτρονικό ταχυδρομείο εξακολουθεί να είναι ο ευκολότερος τρόπος πρόσβασης στις περισσότερες εταιρείες, επειδή οι επιτιθέμενοι δεν χρειάζεται να παραβιάσουν διακομιστές αν μπορούν να υποδυθούν πειστικά έναν αξιόπιστο αποστολέα. Σε πραγματικές παραβιάσεις, το «ανθρώπινο στοιχείο» εμφανίζεται ξανά και ξανά, και το phishing παραμένει μια κυρίαρχη αρχική οδός πρόσβασης.
Τάσεις phishing το 2026: Τι αλλάζει πραγματικά (και τι όχι)
Δείτε τις κορυφαίες τάσεις phishing για το 2026 — deepfakes με AI, κινητά/QR, κατάχρηση συγκατάθεσης SaaS και υποδομή εμπιστοσύνης. Πρακτικές άμυνες για ΜΜΕ.
Phishing σε κινητά: SMS, WhatsApp & QR - Ποιες πολιτικές χρειάζονται πραγματικά οι ΜΜΕ
Τα κινητά είναι πλέον η πρώτη γραμμή του phishing. Το προσωπικό εγκρίνει ειδοποιήσεις MFA στα τηλέφωνά του, σαρώνει κωδικούς QR στην πόρτα του γραφείου και συνδέει τις επαγγελματικές συνομιλίες με τον υπολογιστή μέσω QR. Οι επιτιθέμενοι ακολουθούν αυτό το ίχνος. Αυτός ο οδηγός παρέχει στις ΜΜΕ κείμενα πολιτικής που μπορούν να αντιγραφούν και να επικολληθούν, καθώς και γρήγορους ελέγχους που μπορείτε να εφαρμόσετε αυτή την εβδομάδα, βασισμένους σε πρόσφατες συμβουλές και σε όσα παρατηρούμε στον τομέα.
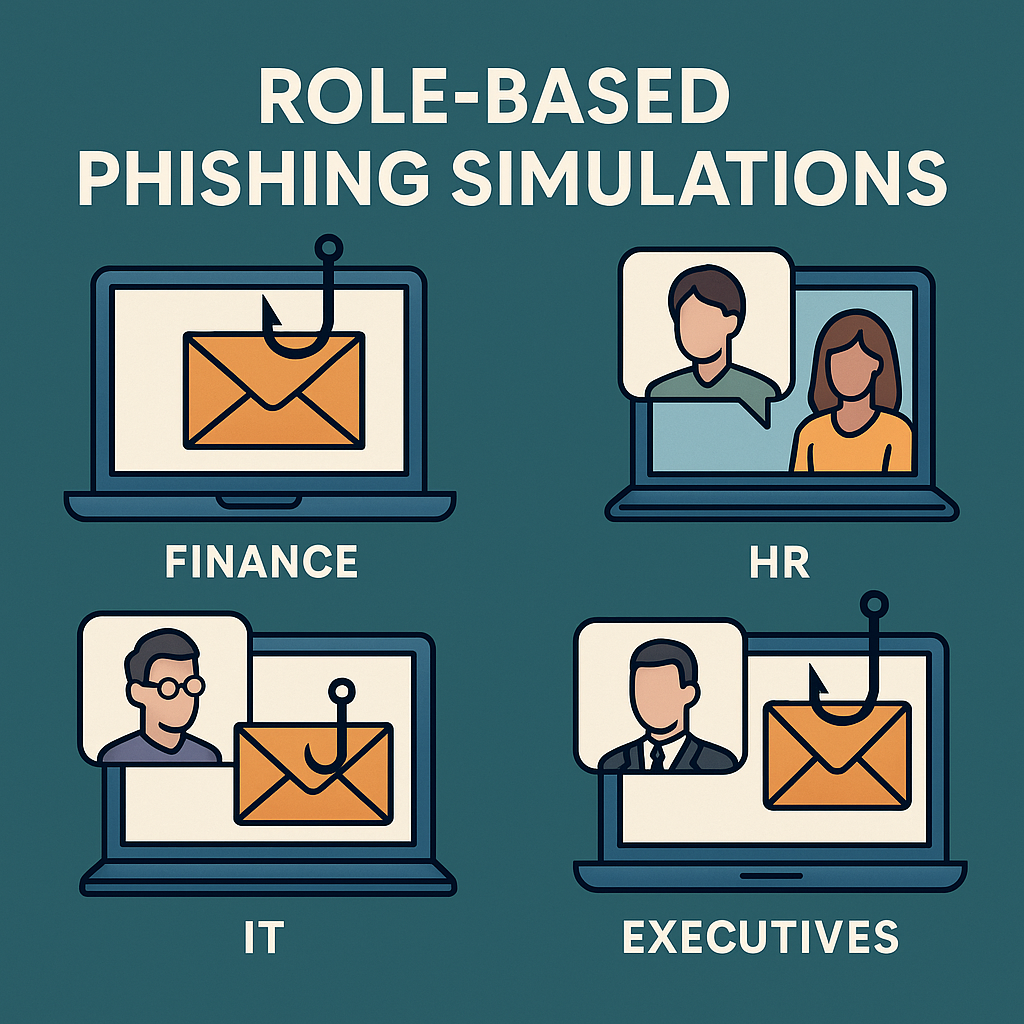
Προσομοιώσεις phishing βάσει ρόλων: Οικονομικά, Ανθρώπινο Δυναμικό, Πληροφορική & Στελέχη — Σενάρια, Προστατευτικά Μέτρα και Μετρήσεις
Είστε έτοιμοι να ενισχύσετε τις άμυνές σας;
Εγγραφείτε σήμερα και ξεκινήστε την πρώτη σας προσομοίωση phishing μέσα σε λίγα λεπτά.