Blog
Зашто имејлови за симулацију фишинга завршавају у спаму (и како то поправити без умањивања безбедности)
Позиција у пријемном сандучету није метрика за понос. То је разлика између мерења људског понашања и мерења грешака у протоку поште.
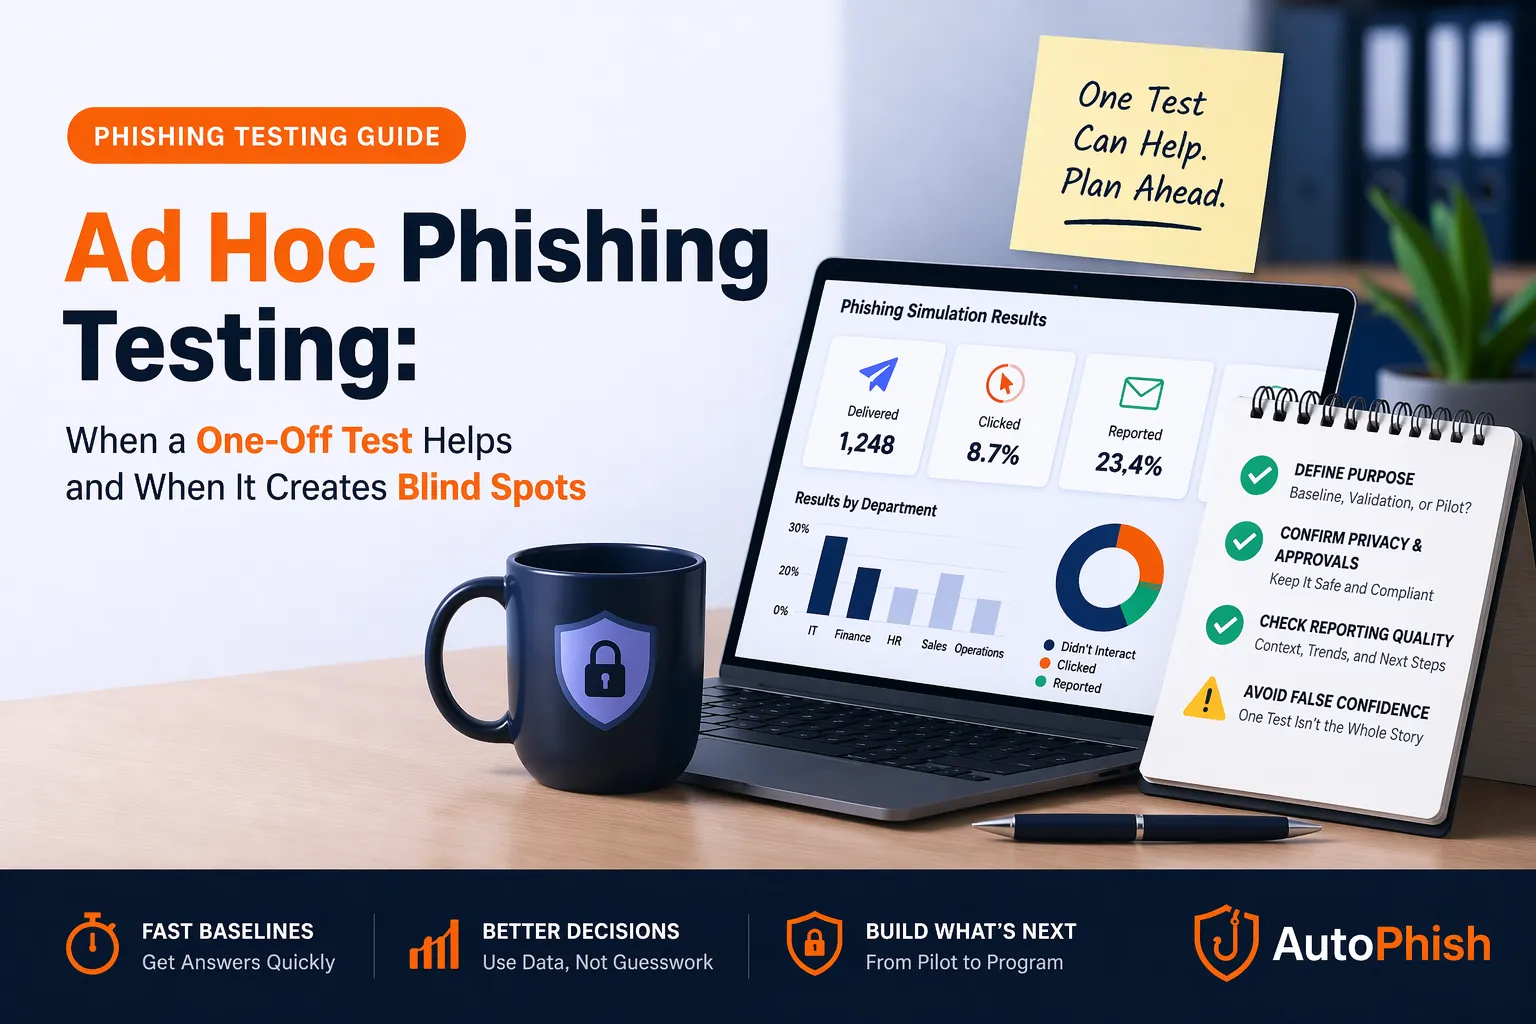
Ad Hoc тестирање фишинга: Када једнократне симулације помажу — и када вам је потребан прави програм
Практични водич када ad hoc тестирање фишинга помаже, где недовољно добро функционише и на шта обратити пажњу при избору платформе.
Симулиране фишинг услуге: Шта безбедносни тимови треба да захтевају (безбедност, приватност и доказ)
"Симулирани фишинг" звучи једноставно док не покушате да га покренете као прави програм, а не као једнократну кампању.
Платформе за симулацију фишинга за компаније средње величине: Шта упоредити 2026. године (без стварања ризика)
Упоредите AutoPhish, Microsoft, Hoxhunt, KnowBe4, usecure, PhishingBox и опције отвореног кода према оптерећењу, каналима, обуци и извештавању.
Паковани алати за симулацију фишинга против посвећених платформи: Шта би тимови за безбедност требало да изаберу
Практична упоредба за безбедносне тимове који воде рачуна о извештавању, контроли и резултатима.
Извештавање о симулацијама фишинга: 12 функција које би безбедносни тимови требало да упореде (контролне табле, метрике и докази ревизије)
SPF, DKIM, DMARC и пермутације домена: Основе безбедности е-поште које нападачи искориштавају
Е-пошта је и даље најлакши начин уласка у већину компанија — јер нападачи не морају да хакују сервере ако могу убедљиво да се представљају као поуздани пошиљалац. У стварним пробојима безбедности "људски фактор" се изнова и изнова појављује, а фишинг остаје доминантан начин првобитног приступа.
Трендoви фишинга у 2026: Шта се заиста мења (а шта не)
Погледајте најзначајније трендове фишинга за 2026. годину — АИ дрифкејкове, мобилни/QR, злоупотреба сагласности у SaaS-у и инфраструктура поверења. Практичне одбране за МСП.
Фишинг на мобилним уређајима: СМС, WhatsApp и QR – Које политике СМЕ заправо требају
Мобилни уређаји су сада прва линија одбране од фишинга. Запослени одобравају MFA захтеве на својим телефонима, скенирају QR кодове на улазу у канцеларију и повезују пословне разговоре са десктопом преко QR-а. Нападачи прате тај траг. Овај водич пружа стручњацима за безбедност копирајући језик за политике и брзе контроле које можете увести ове недеље, засноване на недавним саветима и ономе што видимо у пракси.
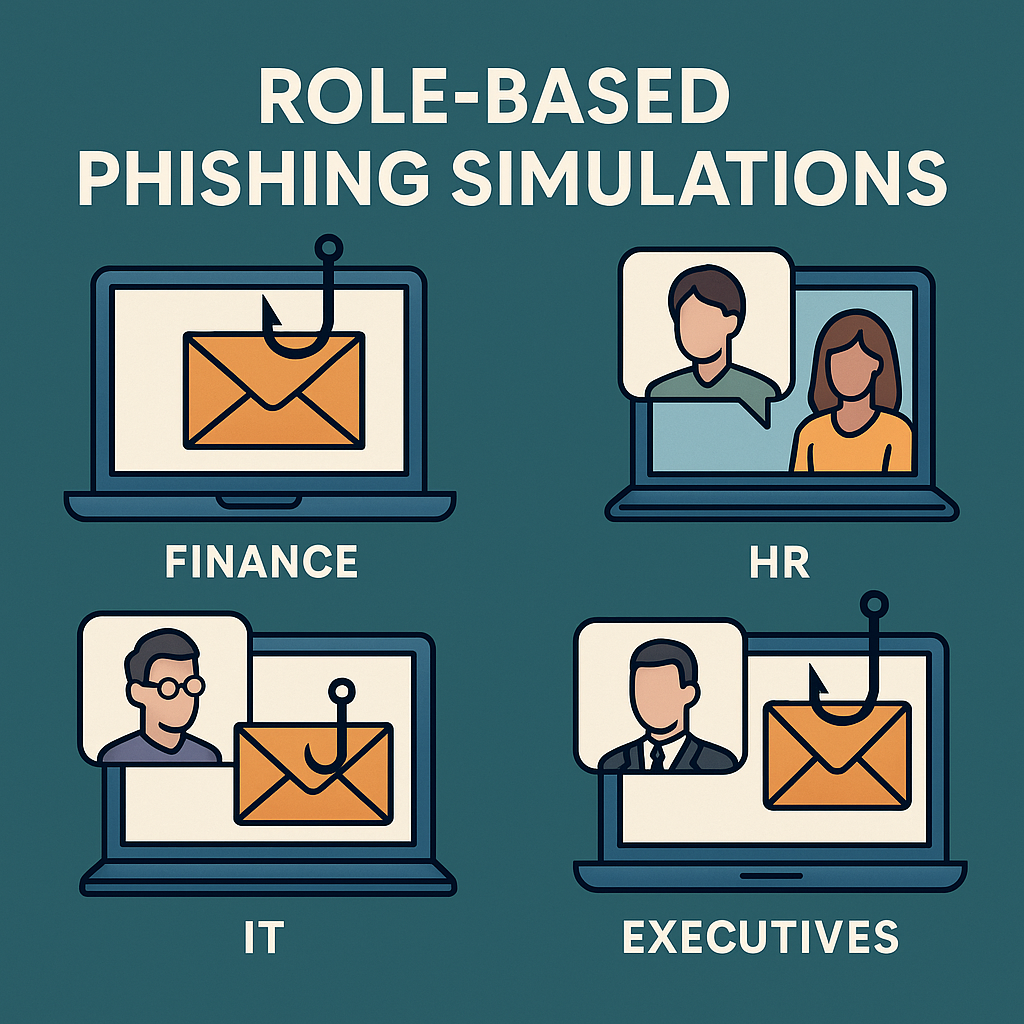
Симулације фишинга по улогама: финансије, људски ресурси, ИТ и руководиоци — сценарији, ограничења и метрике
Pokreni svoj prvi phishing test za 10 minuta.
Besplatna registracija — bez kreditne kartice. Probaj Pro 7 dana besplatno kada budeš spreman.