Blog
SCORM-Sicherheitsbewusstseinsschulung: Checkliste für die LMS-Einführung
Testen Sie Paketkompatibilität, Abschlussregeln, Punktbewertung, Zugänglichkeit, Datenschutz und Berichterstattung, bevor Sie Cyber-Schulungen in großem Umfang zuweisen.
Themen für Sicherheitsschulungen im Jahr 2027
Erstellen Sie einen praxisnahen Lehrplan, der Phishing, MFA-Müdigkeit, Ransomware, Deepfakes, den sicheren Einsatz von KI, Compliance und Verhaltensänderung abdeckt.
Universitäts-Quishing-Simulation: QR-Checkliste für den Campus
Bewerten Sie QR-Phishing-Übungen für den Hochschulbereich, ohne Studierende, Besucher, Zahlungen, Forschungsdaten oder Live-Campusdienste einzubeziehen.
Phishing Awareness Training for IT Administrators
Train privileged-access, change, support, and incident decisions with safe simulations that protect secrets and production systems.
Schulung zum Thema Phishing für Assistenten der Geschäftsleitung: Checkliste
Prüfe Schulungen für Arbeitsabläufe in den Bereichen Kalender, Reisen, Dokumente, Zahlungen und Identitätsbetrug durch Führungskräfte, ohne dabei vertrauliche Informationen zu sammeln oder den Führungsbetrieb zu stören.
NIS2: Phishing-Simulation oder Awareness-Schulung?
Warum Schulung Wissen vermittelt, Simulation Verhalten prüft und erst der dokumentierte Lernkreislauf ein belastbares Awareness-Programm ergibt.
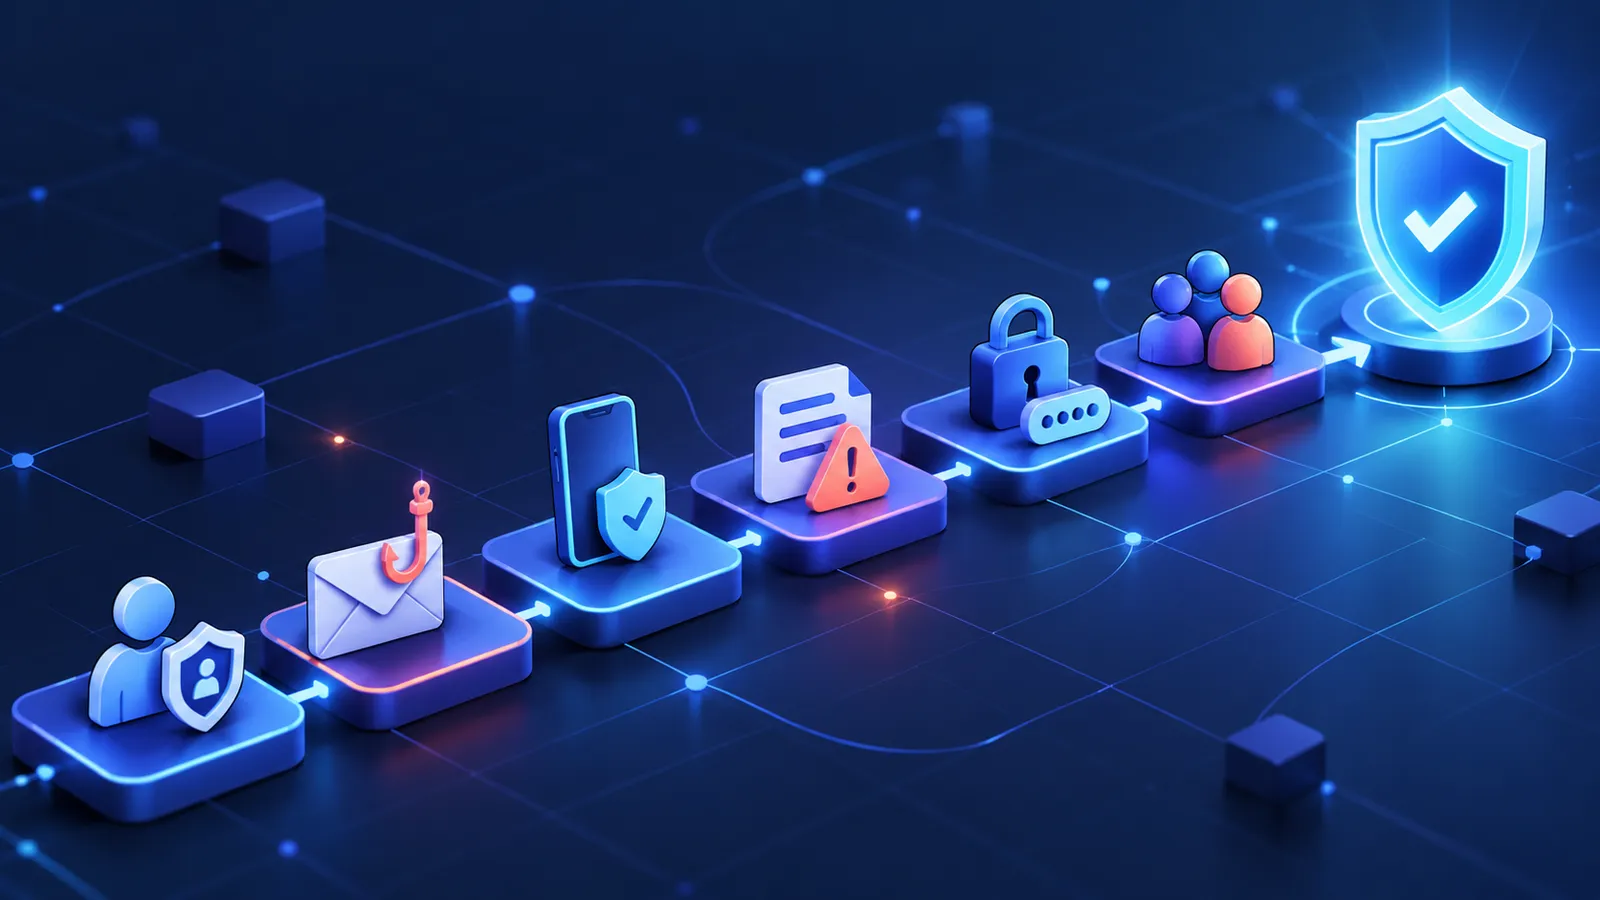
NIS2 Security Awareness: Inhalte für einen Lehrplan
Ein praxisnahes Curriculum für Basisschulung, rollenbezogene Vertiefung, Phishing-Übungen und kontinuierliche Verbesserung.
NIS2-Schulung für die Geschäftsleitung: Praxisleitfaden
Was Vorstände und Geschäftsführungen zu Cybersicherheitsrisiken, Verantwortlichkeiten und wirksamer Aufsicht lernen sollten.
NIS2-Schulungspflicht: Wer muss wie oft geschult werden?
Was Geschäftsleitung und Mitarbeitende lernen sollten, welche Frequenz sinnvoll ist und wie Unternehmen die Umsetzung belastbar dokumentieren.
Reaktion auf QR-Code-Phishing: Was nach dem Scannen zu tun ist
Biete Mitarbeitern und Sicherheitsbeauftragten einen sicheren Weg vom versehentlichen Scan bis hin zur schnellen Meldung, Eindämmung und Wissensgewinnung – ohne vertrauliche Informationen zu erfassen.
Starte deinen ersten Phishing-Test in 10 Minuten.
Kostenlose Anmeldung — keine Kreditkarte. Probiere Pro 7 Tage gratis, wenn du so weit bist.