Neu im Nextcloud App Store

Nextcloud-Phishing-Simulation, die sich selbst aktuell hält

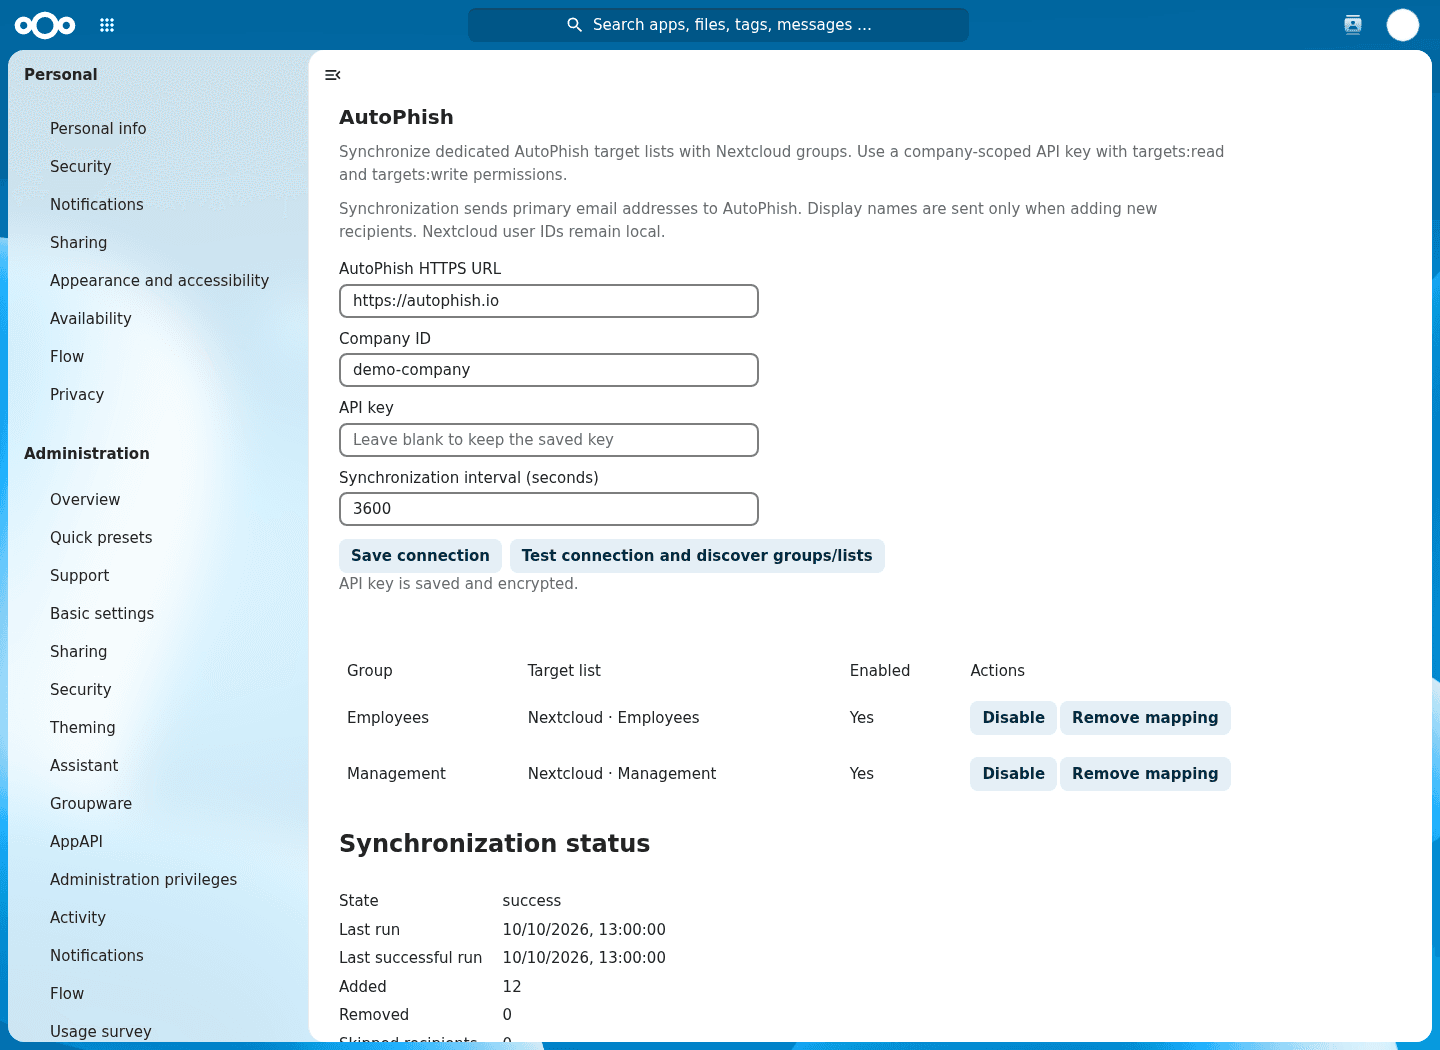
AutoPhish-Verwaltungseinstellungen in Nextcloud mit API-Verbindung und Nextcloud-Gruppen, die AutoPhish-Zielgruppenlisten zugeordnet sind

Installiere die AutoPhish-App auf deinem Nextcloud-Server, ordne deine Gruppen zu und führe realistische Phishing-Simulationen mit integriertem Security-Awareness-Training durch. Neue Mitarbeitende sind automatisch dabei, ausgeschiedene fallen heraus, und niemand muss je wieder eine CSV anfassen.

Du hast dich für Nextcloud entschieden, weil du die Kontrolle behalten willst. Dein Awareness-Training sollte dazu passen.

Organisationen setzen Nextcloud ein, weil sie ihre Daten und ihre Infrastruktur selbst besitzen wollen. Die meisten Phishing-Simulationstools gehen dagegen von Microsoft 365 oder Google Workspace aus und lassen alle anderen Benutzerlisten von Hand exportieren. Diese Listen veralten binnen weniger Wochen: Neue Kolleginnen und Kollegen werden nie getestet, Ausgeschiedene erhalten weiterhin Simulationen, und die Berichte bilden deine tatsächliche Organisation nicht mehr ab. AutoPhish schließt diese Lücke mit einer nativen Nextcloud-Integration, damit deine Phishing-Tests immer die Menschen erreichen, die wirklich in deinem Team sind.
In drei Schritten startklar

  1. App installieren

    Installiere „AutoPhish: Phishing Simulation & Training“ über die Apps-Verwaltung aus dem Nextcloud App Store. Unterstützt werden Nextcloud 32 bis 35.

  2. AutoPhish verbinden

    Erstelle in AutoPhish einen API-Schlüssel mit den Berechtigungen targets:read und targets:write und trage ihn zusammen mit deiner Firmen-ID unter Verwaltungseinstellungen → AutoPhish ein.

  3. Gruppen zuordnen und loslegen

    Ordne jede Nextcloud-Gruppe einer eigenen AutoPhish-Zielliste zu. Sobald die erste Synchronisierung abgeschlossen ist, startest du Kampagnen und wertest die Ergebnisse in AutoPhish aus.

Gemacht für Nextcloud-Administratoren

Synchronisierung von Gruppe zu Liste

Ordne jede Nextcloud-Gruppe einer eigenen AutoPhish-Zielliste zu – lege direkt aus Nextcloud eine neue Liste an oder verbinde eine bestehende. Abteilungen, Standorte und Teams werden zu fertigen Zielgruppen für deine Simulationen.

Zeitgesteuerte oder manuelle Synchronisierung

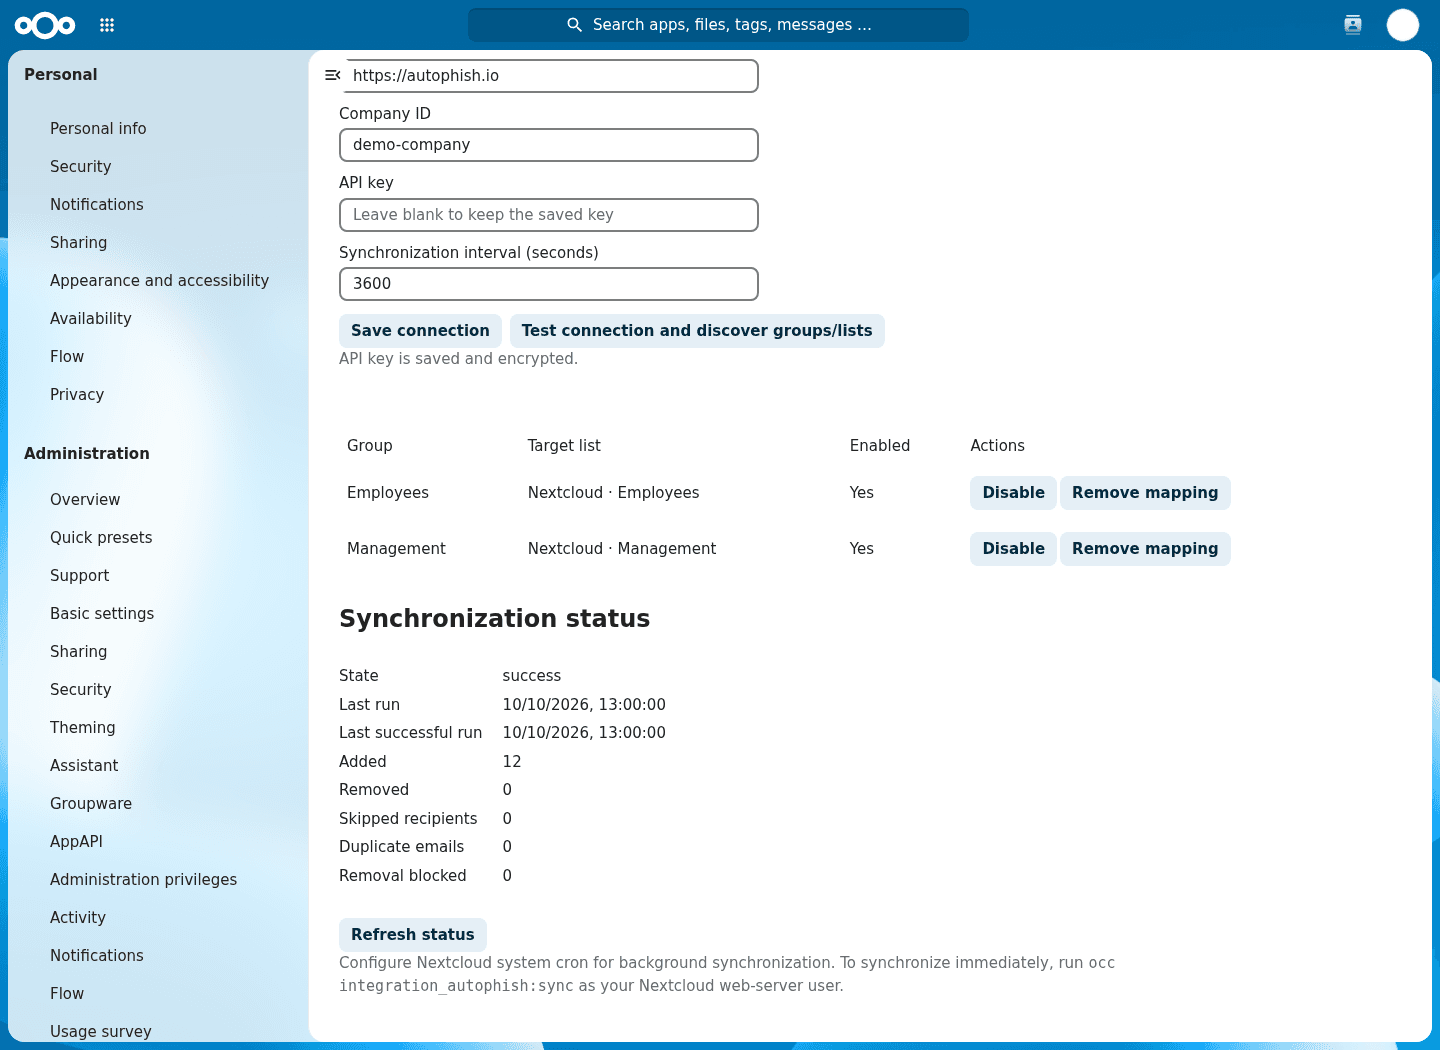
Wähle über die Nextcloud-Hintergrundjobs ein Synchronisierungsintervall von 5 Minuten bis 24 Stunden oder löse die Synchronisierung manuell per occ-Befehl aus. Letzter Lauf, letzter Erfolg und Mitgliederzahlen siehst du in den Verwaltungseinstellungen.

Sicher durch Design

Veraltete Mitgliedschaften werden erst nach vollständigem Einlesen und bestätigten Hinzufügungen entfernt. Fehlgeschlagene Lesevorgänge oder ungültige Adressen blockieren das Entfernen, statt eine Liste zu leeren, und die App löscht niemals Zielpersonen unternehmensweit.

Minimale Daten, verschlüsselte Zugangsdaten

Nur primäre E-Mail-Adressen und bei neuen Empfängern der Anzeigename verlassen deinen Server. Benutzer- und Gruppen-IDs bleiben in Nextcloud, es gibt keine Telemetrie, und der API-Schlüssel wird mit dem Crypto-Dienst von Nextcloud verschlüsselt.

Deine Nextcloud-Benutzer, die komplette AutoPhish-Plattform

Die Nextcloud-App hält deine Empfänger aktuell. Alles andere passiert in AutoPhish – der automatisierten Plattform für Phishing-Simulation und Security-Awareness-Training für Teams, die Ergebnisse wollen, ohne Verwaltungsaufwand.

  • KI-generierte Phishing-E-Mails, zugeschnitten auf deine Branche, deine Sprache und die Dienste, die dein Team wirklich nutzt
  • Vollautomatische Kampagnen, die ohne manuellen Aufwand nach Zeitplan laufen
  • Just-in-time-Mikrotraining in dem Moment, in dem jemand auf einen simulierten Phishing-Link klickt
  • SMS-Smishing- und QR-Quishing-Simulationen auf derselben Plattform
  • Übersichtliche Berichte und Trends für Management, Auditoren und NIS2-Nachweise
  • Anonymer Modus für Organisationen mit Betriebsrat oder strengen Datenschutzanforderungen
AutoPhish-Synchronisierungsstatus in Nextcloud mit letztem Lauf, letztem Erfolg und Mitgliederzahlen je zugeordneter Gruppe

Datensouveränität von Anfang bis Ende

Nextcloud behält deine Dateien unter deiner Kontrolle – AutoPhish hält dein Awareness-Programm in der EU. Unsere Server stehen in Deutschland, alle Daten werden in der EU verarbeitet, und auf Anfrage schließen wir einen AVV ab. Die Nextcloud-App selbst ist Open Source unter der AGPL, sodass deine Administratoren genau prüfen können, was sie übermittelt, bevor sie sie aktivieren.

FAQ zur Nextcloud-Phishing-Simulation

Was macht die AutoPhish-Nextcloud-App?
Sie hält AutoPhish-Ziellisten mit ausgewählten Nextcloud-Gruppen synchron. Du ordnest jede Gruppe einer eigenen Zielliste zu, und die App fügt neue Mitglieder hinzu und entfernt Personen, die die Gruppe verlassen haben – nach Zeitplan oder auf Abruf. Kampagnenerstellung, E-Mail-Versand, Training und Berichte laufen in AutoPhish.
Welche Nextcloud-Versionen werden unterstützt?
Die App unterstützt Nextcloud 32 bis 35 mit PHP 8.3 oder neuer. Installiere sie über die Apps-Verwaltung deiner Nextcloud-Instanz aus dem Nextcloud App Store.
Welche Daten sendet die App an AutoPhish?
Nur das, was eine Phishing-Simulation braucht: die primären E-Mail-Adressen der Mitglieder der ausgewählten Gruppen und bei neu hinzugefügten Empfängern deren Anzeigenamen. Nextcloud-Benutzer-IDs, Gruppen-IDs und deine Konfiguration bleiben auf deinem Server, die App exportiert kein weitergehendes Verzeichnis und sendet keine Telemetrie.
Versendet die App Phishing-E-Mails von meinem Nextcloud-Server?
Nein. Die App synchronisiert ausschließlich Empfänger. AutoPhish versendet die simulierten Phishing-E-Mails, erfasst die Ergebnisse und liefert das Training – dein Nextcloud-Server bleibt vom Kampagnenverkehr unberührt.
Brauche ich einen AutoPhish-Account?
Ja. Du benötigst ein AutoPhish-Unternehmen, dessen Firmen-ID und einen API-Schlüssel mit den Berechtigungen targets:read und targets:write. Verifiziere die E-Mail-Domains deiner Empfänger in AutoPhish vor der ersten Synchronisierung. Du kannst kostenlos starten.
Ist die Nextcloud-App Open Source?
Ja. Die App steht unter der Lizenz AGPL-3.0-or-later, und ihr Quellcode ist auf GitHub verfügbar, sodass du genau nachprüfen kannst, wie sie mit deinen Daten umgeht.

Starte deinen ersten Phishing-Test in 10 Minuten.

Kostenlose Anmeldung — keine Kreditkarte. Probiere Pro 7 Tage gratis, wenn du so weit bist.