Blog
Ευαισθητοποίηση σε θέματα ασφάλειας ISO 27001: Πού εντάσσονται οι προσομοιώσεις phishing στο Παράρτημα Α 6.3
Το πρότυπο ISO 27001 δεν απαιτεί πλατφόρμα phishing, αλλά οι καλά οργανωμένες προσομοιώσεις phishing μπορούν να κάνουν τους ελέγχους ευαισθητοποίησης πιο μετρήσιμους, επαναλαμβανόμενους και ευκολότερους να υπερασπιστούν κατά τη διάρκεια των ελέγχων.
Γιατί τα email προσομοίωσης phishing καταλήγουν στο spam (και πώς να το διορθώσετε χωρίς να αποδυναμώσετε την ασφάλεια)
Η τοποθέτηση στο Inbox δεν είναι μια μετρήσιμη παράμετρος. Είναι η διαφορά μεταξύ της μέτρησης της ανθρώπινης συμπεριφοράς και της μέτρησης των λαθών στη ροή των μηνυμάτων.
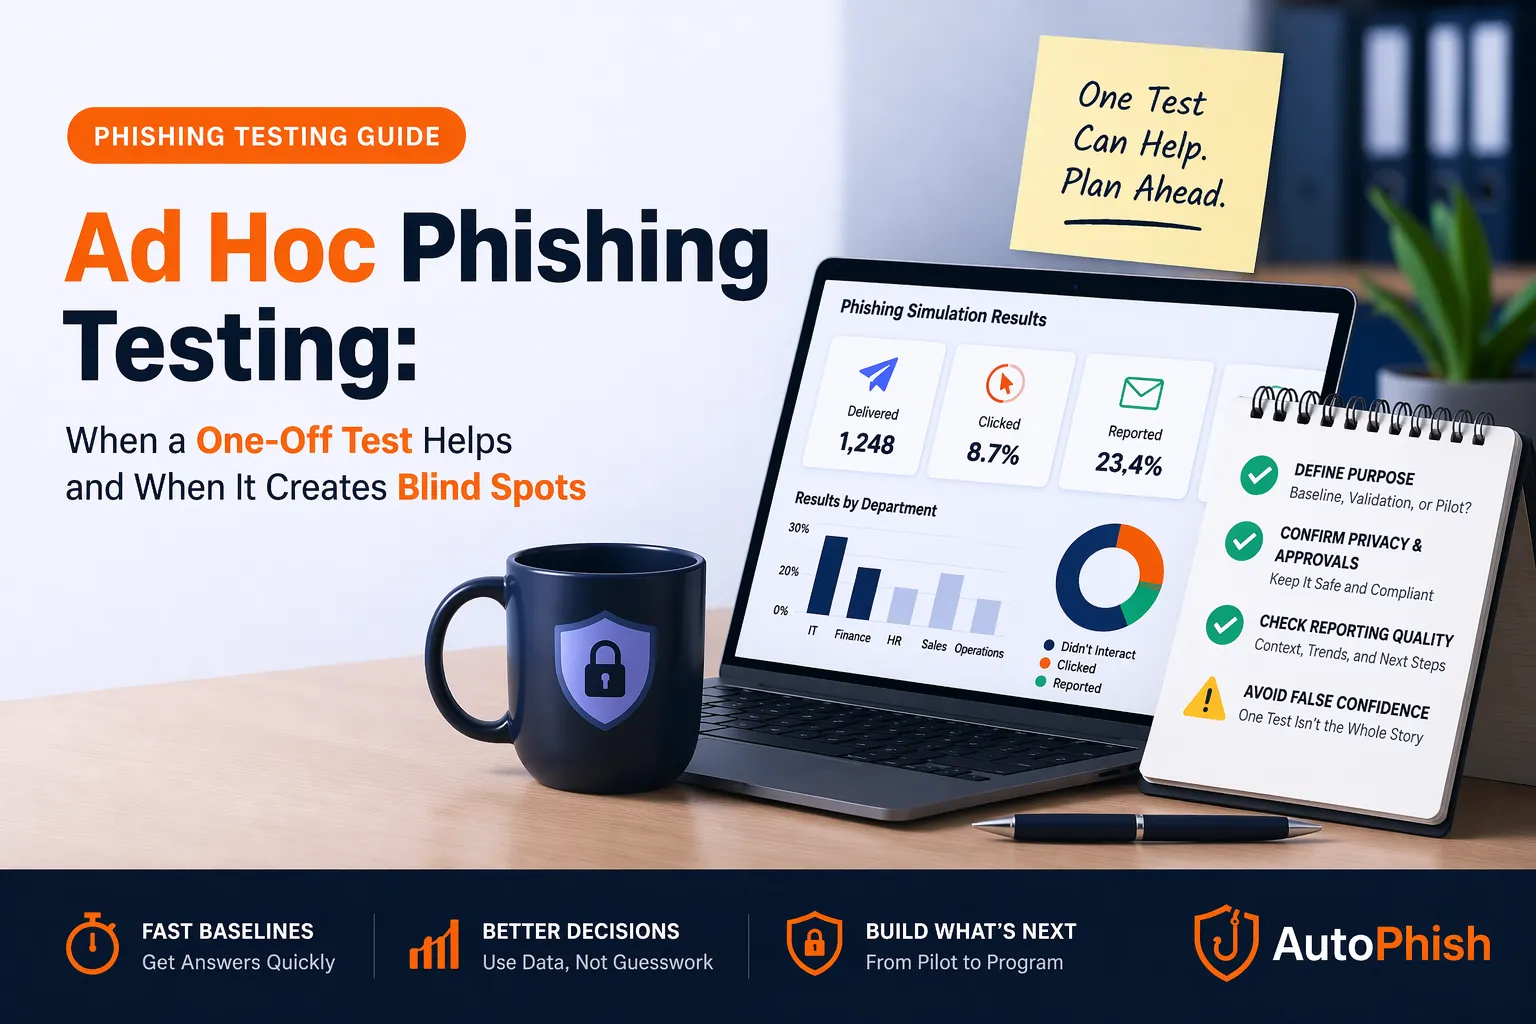
Ad Hoc Phishing Testing: Πότε βοηθούν οι μεμονωμένες προσομοιώσεις — και πότε χρειάζεστε ένα πραγματικό πρόγραμμα
Ένας πρακτικός οδηγός για το πότε βοηθούν οι ad hoc δοκιμές phishing, πού υστερούν και τι πρέπει να αναζητήσετε σε μια πλατφόρμα.
Υπηρεσίες προσομοίωσης phishing: Τι πρέπει να απαιτούν οι ομάδες ασφαλείας (ασφάλεια, προστασία της ιδιωτικής ζωής και αποδεικτικά στοιχεία)
Το «Simulated phishing» ακούγεται απλό, μέχρι να προσπαθήσετε να το εκτελέσετε ως πραγματικό πρόγραμμα και όχι ως μια μεμονωμένη καμπάνια.
Πλατφόρμες προσομοίωσης phishing για μεσαίες επιχειρήσεις: Τι να συγκρίνετε το 2026 (χωρίς να δημιουργείτε κίνδυνο)
Ομαδοποιημένα εργαλεία προσομοίωσης phishing έναντι εξειδικευμένων πλατφορμών: Τι πρέπει να επιλέξουν οι ομάδες ασφάλειας
Μια πρακτική σύγκριση για ομάδες ασφάλειας που ενδιαφέρονται για την αναφορά, τον έλεγχο και τα αποτελέσματα.
Εναλλακτική λύση του GoPhish το 2026: ασφαλέστερες προσομοιώσεις phishing χωρίς τη χρήση εργαλείων επίθεσης
Εμπορική έρευνα / επιλογή λύσεων για προσομοιώσεις phishing και εκπαίδευση σε θέματα ασφάλειας
Αναφορές προσομοίωσης phishing: 12 χαρακτηριστικά που πρέπει να συγκρίνουν οι ομάδες ασφαλείας (πίνακες ελέγχου, μετρήσεις και αποδεικτικά στοιχεία ελέγχου)
SPF, DKIM, DMARC & Παραλλαγές Τομέα: Τα βασικά της ασφάλειας email που εκμεταλλεύονται οι επιτιθέμενοι
Το ηλεκτρονικό ταχυδρομείο εξακολουθεί να είναι ο ευκολότερος τρόπος πρόσβασης στις περισσότερες εταιρείες, επειδή οι επιτιθέμενοι δεν χρειάζεται να παραβιάσουν διακομιστές αν μπορούν να υποδυθούν πειστικά έναν αξιόπιστο αποστολέα. Σε πραγματικές παραβιάσεις, το «ανθρώπινο στοιχείο» εμφανίζεται ξανά και ξανά, και το phishing παραμένει μια κυρίαρχη αρχική οδός πρόσβασης.
Τάσεις phishing το 2026: Τι αλλάζει πραγματικά (και τι όχι)
Δείτε τις κορυφαίες τάσεις phishing για το 2026 — deepfakes με AI, κινητά/QR, κατάχρηση συγκατάθεσης SaaS και υποδομή εμπιστοσύνης. Πρακτικές άμυνες για ΜΜΕ.
Είστε έτοιμοι να ενισχύσετε τις άμυνές σας;
Εγγραφείτε σήμερα και ξεκινήστε την πρώτη σας προσομοίωση phishing μέσα σε λίγα λεπτά.