Blog
Scansione dei domini prima delle simulazioni di phishing: cosa dovrebbero controllare i team di sicurezza
La scansione dei domini aiuta i team di sicurezza a correggere i segnali tecnici che facilitano il phishing prima di testare il comportamento dei dipendenti in caso di segnalazione.
Le simulazioni di phishing funzionano? Cosa dovrebbero misurare i team di sicurezza
Le simulazioni di phishing funzionano quando sono progettate come un programma di cambiamento del comportamento, non come un esercizio isolato sul tasso di clic.
Avviso ESRB sull’IA di frontiera: perché i team finanziari dovrebbero ripensare la formazione sul phishing
L’IA di frontiera non cambia i rischi informatici solo sul piano tecnico. Riduce le finestre di reazione, aumenta il ritmo degli attaccanti e costringe i team finanziari a gestire awareness, reporting e formazione di richiamo come un processo misurabile di resilienza.
Come documentare le simulazioni di phishing per un audit NIS2
Una checklist pratica delle evidenze per i team di sicurezza che devono dimostrare attività di sensibilizzazione ricorrente senza attribuire alle simulazioni di phishing più di quanto provino davvero.
Pagine di destinazione sicure per simulazioni di phishing: misurare il rischio senza raccogliere segreti
Una pagina di destinazione per una simulazione di phishing sicura dovrebbe insegnare il punto decisionale, acquisire solo i segnali di formazione necessari ed evitare di memorizzare password, codici MFA, dati di pagamento o informazioni personali sensibili.
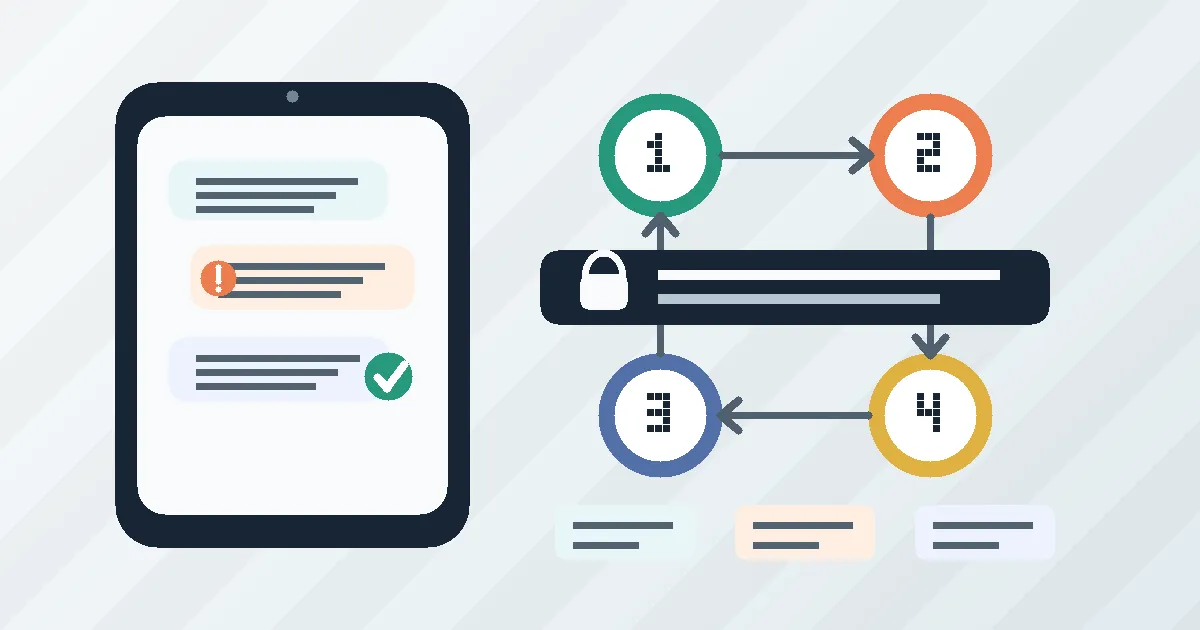
Valutare Traliant per le simulazioni di smishing? Cosa dovrebbero confrontare i team di sicurezza prima dell’acquisto
Una lista di controllo pratica per valutare Traliant o qualsiasi fornitore di awareness per simulazioni di phishing via SMS sicure, scenari personalizzati, reportistica, privacy e prove pronte per l’audit.
Soluzioni scalabili per i test di phishing: cosa si rompe dopo il pilot
Come i team di sicurezza dovrebbero valutare le piattaforme di simulazione del phishing prima che una piccola prova di concetto si trasformi in un programma a livello aziendale.
OpenPhish vs Simulazioni di phishing: i feed di minaccia non sono formazione sulla consapevolezza
Come i team di sicurezza dovrebbero separare l’intelligence sulle minacce di phishing, la difesa della posta elettronica, la formazione dei dipendenti e le prove di audit prima di scegliere uno strumento.
Programma di simulazione di phishing: cosa preparare prima della prima campagna
Una checklist pratica per il lancio, pensata per i team di sicurezza che hanno bisogno di simulazioni sicure, dati di formazione utili e prove pronte da presentare agli stakeholder.
Scenari personalizzati di simulazione di smishing: cosa dovrebbero verificare i team di sicurezza
Come valutare i flussi di lavoro di sensibilizzazione sul phishing via SMS senza creare messaggi rischiosi, problemi di privacy o lavoro manuale extra.
Avvia il tuo primo test di phishing in 10 minuti.
Registrazione gratuita — senza carta di credito. Prova Pro per 7 giorni quando sei pronto.