Novità nel Nextcloud App Store

Simulazione phishing per Nextcloud che si aggiorna da sola

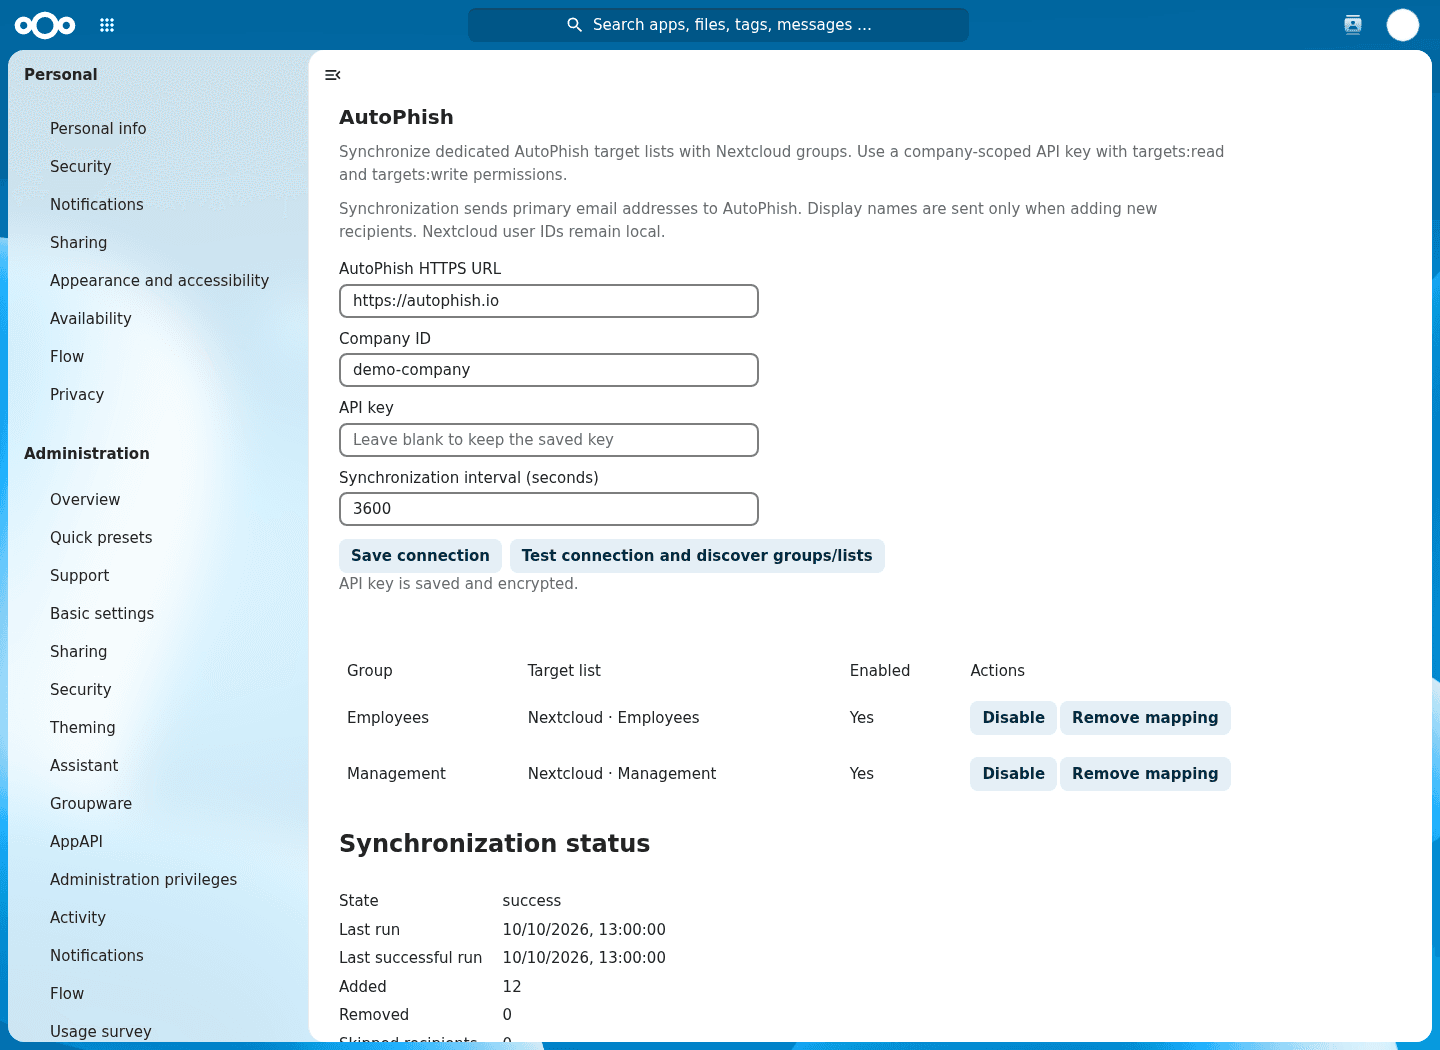
Impostazioni di amministrazione di AutoPhish in Nextcloud con la connessione API e i gruppi Nextcloud associati alle liste target di AutoPhish

Installa l'app AutoPhish sul tuo server Nextcloud, associa i tuoi gruppi e lancia simulazioni di phishing realistiche con formazione sulla sicurezza integrata. I nuovi assunti sono coperti in automatico, chi se ne va esce dalle liste e nessuno deve più toccare un CSV.

Hai scelto Nextcloud per avere il controllo. Anche la formazione sulla sicurezza dovrebbe rispettarlo.

Le organizzazioni usano Nextcloud perché vogliono possedere i propri dati e la propria infrastruttura. Eppure la maggior parte degli strumenti di simulazione phishing presuppone Microsoft 365 o Google Workspace e costringe tutti gli altri a esportare a mano gli elenchi utenti. Quegli elenchi diventano obsoleti nel giro di poche settimane: i nuovi colleghi non vengono mai testati, chi ha lasciato l'azienda continua a ricevere simulazioni e i report non rispecchiano più la tua organizzazione reale. AutoPhish colma questo divario con un'integrazione nativa con Nextcloud, così i tuoi test di phishing raggiungono sempre le persone che fanno davvero parte del tuo team.
Operativo in tre passaggi

  1. Installa l'app

    Installa "AutoPhish: Phishing Simulation & Training" dal Nextcloud App Store tramite la gestione delle app. Supporta Nextcloud dalla versione 32 alla 35.

  2. Collega AutoPhish

    Crea in AutoPhish una chiave API con gli ambiti targets:read e targets:write, poi inseriscila insieme all'ID della tua azienda in Impostazioni di amministrazione → AutoPhish.

  3. Associa i gruppi e lancia

    Associa ogni gruppo Nextcloud a una lista target AutoPhish dedicata. Al termine della prima sincronizzazione, lancia le campagne e consulta i risultati in AutoPhish.

Pensato per gli amministratori Nextcloud

Sincronizzazione da gruppo a lista

Associa ogni gruppo Nextcloud a una lista target AutoPhish dedicata: crea una nuova lista direttamente da Nextcloud o collegane una esistente. Reparti, sedi e team diventano subito pubblici pronti per le simulazioni.

Sincronizzazione pianificata o su richiesta

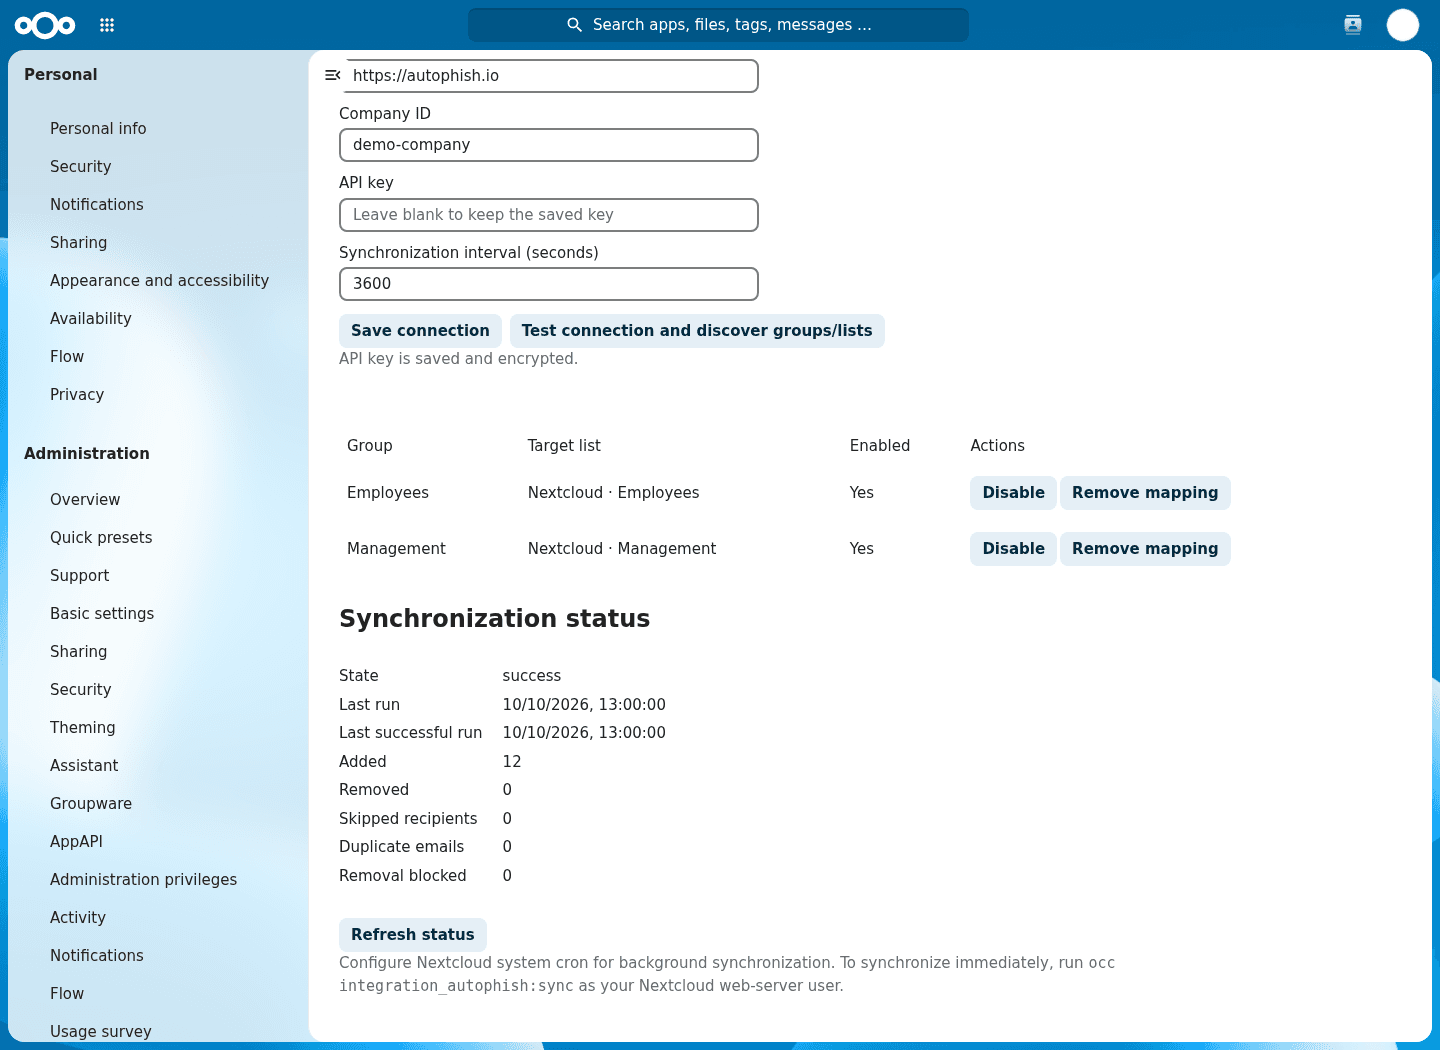
Scegli un intervallo di sincronizzazione da 5 minuti a 24 ore tramite i job in background di Nextcloud, oppure avvia la sincronizzazione manualmente con un comando occ. Ultima esecuzione, ultimo successo e numero di membri sono visibili nelle impostazioni di amministrazione.

Sicura per progettazione

Le appartenenze obsolete vengono rimosse solo dopo letture complete e aggiunte verificate. Letture non riuscite o indirizzi non validi bloccano le rimozioni invece di svuotare una lista, e l'app non elimina mai target a livello aziendale.

Dati minimi, credenziali cifrate

Dal tuo server escono solo gli indirizzi email principali e, per i nuovi destinatari, i nomi visualizzati. ID utente e ID gruppo restano in Nextcloud, non c'è alcuna telemetria e la chiave API è cifrata con il servizio crittografico di Nextcloud.

I tuoi utenti Nextcloud, l'intera piattaforma AutoPhish

L'app Nextcloud mantiene aggiornati i tuoi destinatari. Tutto il resto avviene in AutoPhish, la piattaforma automatizzata di simulazione phishing e formazione sulla sicurezza per i team che vogliono risultati senza il peso dell'amministrazione.

  • Email di phishing generate dall'AI, su misura per il tuo settore, la tua lingua e i servizi che il tuo team usa davvero
  • Campagne completamente automatizzate che partono secondo pianificazione senza alcuno sforzo manuale
  • Micro-formazione just-in-time nel momento esatto in cui qualcuno clicca su un link di phishing simulato
  • Simulazioni di smishing via SMS e di quishing via QR code sulla stessa piattaforma
  • Report e trend chiari per il management, gli auditor e le evidenze NIS2
  • Modalità anonima per le organizzazioni con rappresentanze sindacali o requisiti di privacy rigorosi
Stato di sincronizzazione di AutoPhish in Nextcloud con ultima esecuzione, ultimo successo e numero di membri per ogni gruppo associato

Sovranità dei dati, da un capo all'altro

Nextcloud mantiene i tuoi file sotto il tuo controllo: AutoPhish mantiene il tuo programma di awareness nell'UE. I nostri server sono ospitati in Germania, tutti i dati sono trattati nell'UE e sottoscriviamo DPA su richiesta. L'app Nextcloud stessa è open source con licenza AGPL, così i tuoi amministratori possono verificare esattamente cosa invia prima di attivarla.

FAQ sulla simulazione phishing per Nextcloud

Cosa fa l'app AutoPhish per Nextcloud?
Mantiene le liste target di AutoPhish sincronizzate con i gruppi Nextcloud selezionati. Associ ogni gruppo a una lista target dedicata e l'app aggiunge i nuovi membri e rimuove chi ha lasciato il gruppo, a intervalli pianificati o su richiesta. Creazione delle campagne, invio delle email, formazione e reportistica avvengono in AutoPhish.
Quali versioni di Nextcloud sono supportate?
L'app supporta Nextcloud dalla versione 32 alla 35 con PHP 8.3 o successivo. Installala dalla gestione delle app della tua istanza Nextcloud tramite il Nextcloud App Store.
Quali dati invia l'app ad AutoPhish?
Solo ciò che serve a una simulazione di phishing: gli indirizzi email principali dei membri dei gruppi che selezioni e, per i destinatari appena aggiunti, i loro nomi visualizzati. Gli ID utente Nextcloud, gli ID dei gruppi e la tua configurazione restano sul tuo server; l'app non esporta l'intera directory e non effettua alcuna telemetria.
L'app invia email di phishing dal mio server Nextcloud?
No. L'app sincronizza solo i destinatari. È AutoPhish a inviare le email di phishing simulate, tracciare i risultati ed erogare la formazione, così il tuo server Nextcloud resta libero dal traffico delle campagne.
Mi serve un account AutoPhish?
Sì. Servono un'azienda AutoPhish, il suo ID e una chiave API con gli ambiti targets:read e targets:write. Verifica in AutoPhish i domini email dei tuoi destinatari prima della prima sincronizzazione. Puoi iniziare gratis.
L'app Nextcloud è open source?
Sì. L'app è pubblicata con licenza AGPL-3.0-or-later e il suo codice sorgente è disponibile su GitHub, così puoi verificare esattamente come tratta i tuoi dati.

Avvia il tuo primo test di phishing in 10 minuti.

Registrazione gratuita — senza carta di credito. Prova Pro per 7 giorni quando sei pronto.